Una blockchain es una base de datos compartida y de solo adición que registra transacciones en "bloques" enlazados criptográficamente, mantenidos simultáneamente en muchos ordenadores independientes, de modo que ninguna parte puede reescribir el registro a escondidas. Esto importa porque permite que partes que no confían entre sí se pongan de acuerdo sobre una única versión de la verdad sin necesidad de un intermediario central. Dicho esto, "blockchain" no es una sola cosa: las redes públicas como Bitcoin y Ethereum funcionan de forma muy distinta a los registros permisionados que gestiona internamente un banco, y las diferencias entre ambos modelos son, precisamente, lo que lo explica todo.
La palabra "blockchain" se asocia hoy a todo, desde una clase de activos de más de dos billones de dólares hasta proyectos piloto de cadena de suministro en empresas del Fortune 500, pero la mayoría de las explicaciones o bien abruman al lector con jerga técnica o reducen la tecnología a "Bitcoin". Esta guía separa ambas cosas. Cubre la definición precisa, la mecánica paso a paso de cómo una transacción se convierte en un registro inmutable, los principales tipos de red, la criptografía y el consenso que mantienen la honestidad del sistema, cómo los smart contracts añaden una capa programable, la historia completa desde 1991 hasta los ETFs al contado de Bitcoin en EE. UU. en 2024, y los beneficios concretos, casos de uso y limitaciones que las instituciones valoran hoy en día. Al final serás capaz de explicar, en lenguaje sencillo, qué es realmente una blockchain y dónde resulta genuinamente útil. Aquí es donde bancos, reguladores y proveedores de infraestructura están poniendo ahora su atención: MERGE, posicionado como el mayor evento de cripto y tecnología de Europa, reúne a más de 3.000 asistentes y más de 200 ponentes en torno a estas mismas cuestiones. Nada de esto es asesoramiento de inversión; el valor de los criptoactivos fluctúa y puede disminuir.
En 30 segundos
- Qué es. Un registro compartido que solo crece, copiado a la vez en miles de ordenadores.
- Por qué importa. Permite que partes que no se fían entre sí compartan una única versión de la verdad sin intermediario.
- Cómo se protege. Hashes que encadenan los bloques, firmas digitales y un mecanismo de consenso.
- El matiz. Una red pública como Bitcoin no funciona igual que la red privada de un banco.
La arquitectura blockchain, el consenso y la escalabilidad se ven a fondo en el Módulo 6 de MERGE Institute, Infraestructura y tecnología. Ver el programa →
1. Definiendo blockchain: ¿qué es exactamente?
Una blockchain es una lista en constante crecimiento de registros, llamados bloques, que están enlazados entre sí y protegidos mediante criptografía, y que se mantiene no en un solo servidor, sino a través de una red distribuida de ordenadores. Cada bloque contiene un conjunto de transacciones validadas, una marca de tiempo y una referencia criptográfica al bloque anterior. Esa cadena de referencias es lo que hace que los datos sean a prueba de manipulaciones: si cambias un bloque, todos los bloques posteriores se rompen de forma visible.
El sistema financiero no mueve dinero: sincroniza bases de datos que no se hablan. Blockchain propone que todas las partes compartan un mismo registro.
Por qué importa un registro compartido: la idea con la que arranca MERGE Institute
La categoría subyacente es la tecnología de registro distribuido (DLT, por sus siglas en inglés): cualquier sistema donde el registro de transacciones se comparte, replica y sincroniza entre múltiples ubicaciones en lugar de estar en manos de una única autoridad. Blockchain es la forma más destacada de DLT porque Bitcoin demostró, en 2009, que un registro puramente distribuido podía resistir manipulaciones y el doble gasto sin necesidad de un operador central de confianza.
Una analogía útil es la de un documento compartido que miles de personas pueden leer a la vez. Imagina un Google Doc visible para todo el mundo, donde cada edición queda registrada de forma permanente, cada participante tiene una copia idéntica, y nadie puede borrar o reescribir en secreto una línea anterior sin que el resto de copias rechace el cambio. Una blockchain funciona como ese documento compartido, solo que las "reglas de edición" las impone la criptografía y un procedimiento de consenso, en lugar de los servidores de una empresa.
Esto es lo que diferencia a una blockchain de una base de datos convencional. En una base de datos tradicional, una autoridad central (una empresa, un banco, un organismo público) es propietaria de los datos, controla quién puede leer y escribir, y puede editar o eliminar registros a su antojo. Eso resulta eficiente y es perfectamente adecuado para la mayoría de sistemas empresariales, pero exige confiar en quien lo opera. En una blockchain, el control está distribuido entre los participantes de la red, llamados nodos. Cada nodo almacena una copia del ledger (el historial completo de transacciones), la red sigue un procedimiento de consenso compartido para acordar qué se añade a continuación y, una vez confirmados los datos, estos adquieren la propiedad de inmutabilidad: resulta extraordinariamente difícil alterarlos después.
Esas cuatro palabras, nodos, ledger, consenso e inmutabilidad, son el vocabulario sobre el que se construye el resto de esta guía. Ten en cuenta que ninguna de estas propiedades es absoluta; existen en un espectro que depende en gran medida del diseño concreto de cada red, por eso la distinción entre "pública y privada" que veremos más adelante en este artículo es tan importante.
| Base de datos tradicional | Blockchain | |
|---|---|---|
| Quién controla los datos | Una organización central | Los nodos de la red, en conjunto |
| Quién puede escribir | Quien autorice el administrador | Quien cumpla las reglas del protocolo |
| Editar o borrar | Sí, en cualquier momento | No, solo se añaden registros nuevos |
| En quién confías | En el operador | En la criptografía y el consenso |
| Velocidad | Muy alta | Menor, depende del diseño de la red |
| Encaja cuando | Un único actor de confianza gestiona el sistema | Varias partes que no se fían necesitan un registro común |
Base de datos tradicional frente a blockchain
1.1 Distributed Ledger Technology (DLT) frente a blockchain
La tecnología de ledger distribuido (DLT) es el concepto general que lo engloba todo: cualquier tecnología que distribuye registros de datos idénticos en múltiples ubicaciones o entre múltiples participantes de forma simultánea, con un mecanismo acordado para mantener esas copias sincronizadas. La característica que la define es la ausencia de un único almacén de datos central.
Blockchain es un tipo específico de DLT, el que organiza los datos en bloques secuenciales encadenados mediante hashes criptográficos. No es el único diseño que existe. Los Directed Acyclic Graphs (DAG), que usan redes como IOTA y Hedera, estructuran las transacciones como un grafo interconectado en lugar de una cadena lineal, lo que puede permitir un mayor rendimiento. Hashgraph utiliza un protocolo de "gossip about gossip" y votación virtual para alcanzar el consenso. Corda, de R3, muy popular en servicios financieros, omite deliberadamente una cadena de difusión global y comparte los datos solo con las partes implicadas en cada transacción.
Esta distinción importa para cualquiera que esté evaluando soluciones empresariales. Un proveedor que vende "blockchain" puede en realidad estar ofreciendo un DAG o una DLT permisionada con propiedades muy distintas en cuanto a rendimiento, privacidad y finalidad. Preguntar si los datos se organizan en una cadena de bloques compartida globalmente, quién gestiona los nodos y cómo se alcanza el consenso te dice mucho más que la etiqueta de marketing. En resumen: todas las blockchains son ledgers distribuidos, pero no todos los ledgers distribuidos son blockchains.
Tecnología de registro distribuido (DLT)
Toda blockchain es una DLT, pero no toda DLT es una blockchain
1.2 El ledger inmutable: por qué importa el modelo "escribir una vez, leer muchas"
La inmutabilidad significa que, una vez que un dato se confirma y se añade a la cadena, no se puede alterar ni eliminar sin el acuerdo de la red. A menudo se describe como un modelo de "escribir una vez, leer muchas veces": los registros se añaden, nunca se sobrescriben.
El mecanismo detrás de esto es el hashing criptográfico. Cada bloque pasa por una función hash que genera una huella única y de longitud fija de su contenido, y esa huella se guarda en el siguiente bloque. Si alguien cambia aunque sea un solo carácter en un bloque histórico, su hash cambia, deja de coincidir con la referencia que guarda el bloque siguiente, y ese desajuste se propaga hacia delante por toda la cadena. Combinado con el hecho de que miles de nodos tienen copias idénticas, editar retroactivamente resulta prácticamente inviable en una red grande.
Para las instituciones, esta es la característica estrella. Un libro contable inmutable ofrece auditabilidad (cada registro lleva una marca de tiempo e historial verificables), reducción del fraude (no puedes modificar ni retrasar la fecha de una entrada sin que se note) y apoyo al cumplimiento normativo (se puede dar a auditores y supervisores acceso de lectura a una única fuente de verdad resistente a manipulaciones). La salvedad, que se analiza en la Sección 4, es que "inmutable" se entiende mejor como "a prueba de manipulaciones y extremadamente resistente a ellas" que como algo físicamente imposible de cambiar.
2. Cómo funciona la blockchain: un desglose paso a paso
Para entender cómo encajan estas propiedades entre sí, resulta útil seguir una única transacción a lo largo de todo su ciclo de vida, desde el momento en que un usuario la inicia hasta que pasa a formar parte permanente del libro de registro. El recorrido involucra a cinco actores claramente diferenciados: el usuario que crea la transacción, la red peer-to-peer que la transmite, los nodos que la validan, el procedimiento de consenso que decide qué bloque se añade a continuación, y la propia cadena que almacena el resultado. Las secciones siguientes desgranan cada etapa, empezando por la estructura de un bloque, pasando por cómo los bloques se enlazan entre sí formando una cadena, siguiendo con el proceso de registro de principio a fin, y terminando con una explicación de los nodos que mantienen todo el sistema funcionando sin necesidad de un servidor central. Nada de esto requiere que confíes en ningún participante concreto, y ese es precisamente el objetivo.
2.1 Anatomía de un bloque
Un bloque es el contenedor fundamental de una blockchain, y tiene una estructura interna coherente. Hay cuatro componentes que importan especialmente.
Tx C → D · 1,10 BTC
+ 2.481 transacciones
- Datos. El contenido: las transacciones agrupadas en el bloque.
- Hash. La huella única del bloque. Si cambia una sola letra de los datos, cambia entera.
- Hash previo. La huella del bloque anterior. Este campo es la "cadena".
- Nonce. El número que los mineros prueban una y otra vez en Proof of Work hasta dar con un hash válido.
Anatomía de un bloque (valores ilustrativos)
Datos (la carga útil). Esto es la sustancia del bloque: los detalles de la transacción. Para una criptomoneda, eso significa la dirección del remitente, la dirección del destinatario, la cantidad y una marca temporal. Para una aplicación de cadena de suministro, podría ser un evento registrado como "el envío 4471 pasó la aduana a las 14:32". Un solo bloque normalmente agrupa muchas transacciones a la vez.
Hash. Cada bloque tiene su propio hash criptográfico, una huella digital única de longitud fija generada a partir del contenido del bloque. Si cambias cualquier cosa dentro del bloque, el hash cambia por completo. El hash funciona como la identidad del bloque.
Hash del bloque anterior. Cada bloque también almacena el hash del bloque inmediatamente anterior. Este único campo es la "cadena" en blockchain: es el enlace que conecta cada bloque con su predecesor, formando una secuencia ordenada e ininterrumpida que se remonta hasta el primer bloque.
Nonce. En los sistemas de Proof-of-Work, el nonce (abreviatura de "number used once", número usado una sola vez) es un valor que los mineros van cambiando repetidamente para generar un hash de bloque que cumpla con el objetivo de dificultad de la red. Encontrar el nonce correcto es el "rompecabezas" computacional que resuelve la minería.
Imagina tres bloques en fila. El Bloque 1 contiene sus datos, genera el Hash A y (al ser el primer bloque) no tiene un hash previo significativo. El Bloque 2 contiene sus propios datos, almacena el Hash A como su "hash previo" y genera el Hash B. El Bloque 3 almacena el Hash B y genera el Hash C. Las flechas siempre apuntan hacia atrás: los datos alimentan el hash, y el hash de cada bloque alimenta el campo "hash previo" del siguiente bloque. Esa conexión que apunta hacia atrás es lo que convierte la estructura en una cadena y no en una simple lista.
2.2 Cómo se encadenan los bloques
El mecanismo de enlace mediante hash es el gran acierto silencioso del diseño blockchain. Como cada bloque incluye el hash del bloque anterior, los bloques no solo se almacenan en orden, sino que dependen criptográficamente unos de otros.
Piensa en qué pasaría si un actor malicioso intentara alterar una transacción en, por ejemplo, el Bloque 3 de una cadena larga. Cambiar los datos del Bloque 3 cambia su hash. Pero el Bloque 4 sigue almacenando el antiguo hash del Bloque 3 en su campo "hash previo", así que el enlace queda roto; el Bloque 4 ya no apunta a un predecesor válido. Para solucionarlo, el atacante tendría que recalcular el hash del Bloque 4, lo que a su vez invalida el Bloque 5, luego el Bloque 6, y así sucesivamente. La manipulación se propaga en cascada hacia delante por todos los bloques siguientes hasta llegar al final de la cadena.
Esta cascada es lo que hace que la manipulación retroactiva resulte computacionalmente inviable en una red sana. En una cadena de Proof-of-Work, recalcular todos esos hashes implica rehacer el enorme trabajo de minado de cada bloque afectado, más rápido de lo que la red honesta está extendiendo la cadena legítima. En una cadena de Proof-of-Stake, reescribir el historial significa controlar la mayoría del valor en staking y arriesgarse a que lo destruyan. En ambos casos, la economía juega en contra del atacante. Súmale que miles de nodos independientes guardan cada uno la cadena canónica y simplemente van a rechazar cualquier versión que no coincida, y tienes un libro de registro prácticamente, si no teóricamente, imposible de reescribir.
Cadena original
Alguien modifica el bloque 2
El hash del bloque 2 cambia, el bloque 3 ya no apunta a él y la ruptura se arrastra hasta el final. Para ocultarlo habría que rehacer todos los bloques siguientes más rápido que el resto de la red.
Por qué manipular un bloque rompe toda la cadena
2.3 El proceso de registro de transacciones (de principio a fin)
Aquí tienes el ciclo de vida completo de una transacción, paso a paso.
- 1InicioFirmas la transacción con tu clave privada.
- 2DifusiónViaja de nodo en nodo por la red P2P.
- 3ValidaciónLos nodos comprueban la firma y los fondos.
- 4AgrupaciónEspera en la mempool y entra en un bloque candidato.
- 5ConsensoLa red decide qué bloque se añade.
- 6AñadidoTodos los nodos actualizan su copia del registro.
- 7ConfirmaciónCada bloque nuevo encima la hace más difícil de revertir.
En Bitcoin, unas seis confirmaciones (alrededor de una hora) bastan para dar un pago por cerrado con mucha seguridad.
El viaje de una transacción en 7 pasos
Paso 1: Iniciación. Un usuario crea una transacción, por ejemplo enviando criptomonedas desde su wallet a la de otra persona, o registrando un evento en una cadena de suministro. La firma con su clave privada, lo que demuestra criptográficamente que la ha autorizado (más sobre esto en la Sección 4).
Paso 2: Difusión. La transacción firmada se difunde a la red peer-to-peer (P2P). No hay un servidor central al que enviarla; en su lugar, la transacción se propaga de nodo en nodo por toda la red.
Paso 3: Validación. Los nodos comprueban de forma independiente que la transacción cumple las reglas acordadas por la red: ¿Es válida la firma? ¿Dispone realmente el emisor de los fondos? ¿Sigue la transacción el formato del protocolo? Las transacciones no válidas se descartan.
Paso 4: Agrupación. Las transacciones validadas esperan en un pool (a menudo llamado mempool). Un nodo que se prepara para añadir a la cadena reúne un lote de estas transacciones en un bloque candidato.
Paso 5: Consenso. La red ejecuta su mecanismo de consenso (explicado en detalle en la Sección 5) para acordar qué bloque candidato se convierte en el siguiente bloque oficial. En Proof of Work, los mineros compiten para resolver el puzzle; en Proof of Stake, se selecciona un validador para proponer el bloque y otros lo atestiguan.
Paso 6: Anexión y propagación. El bloque ganador se añade a la cadena y se difunde por toda la red. Cada nodo actualiza su copia local del libro contable para incluir el nuevo bloque.
Paso 7: Registro inmutable. La transacción ya forma parte de la cadena. A medida que se añaden más bloques encima, se vuelve progresivamente más difícil revertirla, por eso los comercios y exchanges esperan un número de "confirmaciones" antes de considerar un pago como definitivo. Hay otra razón: a veces dos mineros encuentran un bloque casi a la vez y la cadena se bifurca un instante. Esperar unos bloques (en Bitcoin la convención son 6, aproximadamente una hora) da tiempo a que esas ramas cortas desaparezcan y toda la red converja en la cadena con más trabajo acumulado.
Un ejemplo concreto: supongamos que la wallet A envía Bitcoin a la wallet B. La wallet A firma la transacción y la difunde. Los nodos confirman que la wallet A controla suficiente bitcoin no gastado y que la firma es auténtica. Un minero incluye la transacción en un bloque candidato, resuelve el puzzle de Proof-of-Work y difunde el bloque resuelto. Todos los nodos lo añaden. Tras aproximadamente una hora (seis bloques, a unos diez minutos cada uno), el pago se considera liquidado con muy alta confianza. En ningún momento un banco, un procesador de pagos u otra parte central aprobó la transferencia; lo hizo la red de forma colectiva.
2.4 Nodos: la columna vertebral de la red
Un nodo es cualquier ordenador que participa en la red blockchain ejecutando su software y comunicándose con otros participantes. Los nodos son la columna vertebral de la descentralización: son la razón por la que no existe un servidor central que se pueda cerrar o comprometer.
Hay varios tipos. Los nodos completos descargan y almacenan toda la blockchain, verifican de forma independiente cada transacción y bloque conforme a las reglas de consenso, y rechazan todo lo que no sea válido. Son los que hacen cumplir el protocolo. Los nodos ligeros (también llamados SPV, o Simplified Payment Verification) solo almacenan las cabeceras de los bloques en lugar de la cadena completa, y dependen de los nodos completos para obtener los datos detallados; esto les permite funcionar en teléfonos y dispositivos de bajo rendimiento. Los nodos mineros o validadores son nodos especializados que producen activamente nuevos bloques, ya sea minando bajo Proof of Work o mediante staking y validación bajo Proof of Stake.
En conjunto, estos nodos mantienen el registro sin necesidad de un coordinador central. Cada nodo completo guarda su propia copia completa y hace cumplir las reglas de forma independiente, de modo que la "verdad" de la red es simplemente la versión que acepta y en la que coincide la mayoría de los nodos honestos. Cuanto más dispersos estén los nodos geográfica y políticamente, más difícil resulta censurar, controlar o desconectar la red.
La mayor conferencia de cripto y activos digitales
Bancos, fintech y el ecosistema cripto, en la misma mesa. Dos ediciones en 2027:
3. Características y propiedades clave de la blockchain
3.1 Descentralización de la blockchain
La descentralización significa que ninguna entidad única posee, opera o controla el libro de registro. La autoridad sobre lo que la red registra y cómo evoluciona está distribuida entre muchos participantes independientes, en lugar de concentrarse en una sola institución.
En la práctica, la descentralización es un espectro, no algo binario. En un extremo están las redes totalmente descentralizadas como Bitcoin, donde decenas de miles de nodos en todo el mundo ejecutan el software, ninguna empresa puede cambiar las reglas unilateralmente, y nadie necesita permiso para participar. En el medio están las cadenas de consorcio o federadas, donde un grupo definido de organizaciones gobierna conjuntamente la red, un modelo habitual en banca y financiación del comercio. En el otro extremo están las cadenas privadas operadas por una sola organización que simplemente distribuye el almacenamiento entre varios de sus propios servidores; esto aporta algunos beneficios de resiliencia, pero mantiene el control centralizado.
¿Por qué importa la descentralización? Primero, elimina los puntos únicos de fallo: no existe una base de datos central que se pueda hackear, corromper o desconectar, porque el libro de registro reside en muchas máquinas a la vez. Segundo, ofrece resistencia a la censura: ninguna parte puede bloquear una transacción válida o congelar una cuenta en una red suficientemente descentralizada. Tercero, permite la interacción sin necesidad de confianza (trustless), lo que significa que dos partes que nunca se han conocido y no tienen motivos para confiar la una en la otra pueden, aun así, realizar transacciones con confianza, porque es el protocolo y la red en su conjunto, no un intermediario vulnerable, quien garantiza el resultado. La contrapartida es que una mayor descentralización suele costar velocidad y eficiencia, que es precisamente la tensión que impulsa el diseño de las cadenas privadas y de consorcio.
La descentralización es un espectro, no un sí o un no
3.2 Transparencia de la blockchain
En las blockchains públicas, la transparencia es radical: cada transacción es visible para cualquiera con conexión a internet. Herramientas llamadas block explorers, como Etherscan para Ethereum o los distintos exploradores de Bitcoin, permiten a cualquiera inspeccionar el historial completo de transacciones de cualquier dirección, rastrear el flujo de fondos y verificar balances en tiempo real. Nada queda oculto tras el login de una empresa.
Esa transparencia convive con el pseudonimato, una distinción que se malinterpreta con frecuencia. Las direcciones blockchain no están vinculadas automáticamente a identidades reales. Una dirección es una cadena de caracteres, no un nombre. Así que, aunque el historial completo de transacciones de una dirección es público, quién controla esa dirección no lo revela la propia blockchain. Esto es pseudonimato (identificable pero no nombrado), no anonimato real. En la práctica, las firmas sofisticadas de análisis de cadena y los exchanges regulados que aplican verificaciones de identidad a menudo pueden vincular direcciones con personas, así que no deberías asumir que la actividad en blockchain es privada.
Bien gestionada, esta combinación permite rendición de cuentas sin renunciar del todo a la privacidad. Un regulador o auditor puede verificar que los fondos se movieron tal como se afirma sin que un intermediario de confianza lo certifique, mientras que las arquitecturas que añaden funciones de privacidad (como las pruebas de conocimiento cero, zero-knowledge proofs) pueden demostrar que una afirmación es cierta sin exponer los datos subyacentes. El diseño adecuado permite que una red sea transparente sobre lo que ocurrió mientras sigue siendo selectiva a la hora de revelar quién lo hizo y los detalles sensibles implicados.
3.3 Apertura y acceso sin permiso (permissionless)
Estrechamente relacionado con la descentralización está el carácter permissionless. En una red permissionless, cualquiera puede unirse como nodo, enviar transacciones o construir aplicaciones sin pedir aprobación a ningún guardián. No hay que conceder ninguna cuenta, no existe un comité de admisión, no hay una parte central que pueda revocar tu derecho a participar. Bitcoin y Ethereum son permissionless.
Esto contrasta con las redes con permisos (privadas o de consorcio), donde el acceso está restringido: los participantes son conocidos, verificados y admitidos por un operador o un grupo gestor. Los diseños con permisos son adecuados para entornos regulados donde los participantes deben ser identificables, pero sacrifican la propiedad de acceso abierto.
Las implicaciones de la apertura para la innovación son significativas. Las redes sin permisos suelen ser componibles, lo que significa que las aplicaciones pueden conectarse entre sí como piezas de construcción; un nuevo protocolo puede construirse directamente sobre uno ya existente sin necesidad de un acuerdo de colaboración. Normalmente son de código abierto, así que cualquiera puede leer, copiar y mejorar el código. Y de ahí surgió las finanzas descentralizadas (DeFi), donde préstamos, trading y otros servicios financieros funcionan como protocolos abiertos a los que cualquiera puede acceder o sobre los que puede construir. Esta apertura acelera la experimentación, aunque también plantea cuestiones legítimas sobre la protección del consumidor y la supervisión regulatoria, razón por la cual marcos como el Reglamento MiCA (Markets in Crypto-Assets) de la UE se han convertido en un tema central del debate institucional.
3.4 Criptografía: la base técnica
La criptografía es lo que hace posible todo lo anterior. Tres bloques criptográficos fundamentales hacen el trabajo pesado.
Funciones hash. Una función hash criptográfica toma cualquier entrada y produce una salida de longitud fija (el hash) que es única para esa entrada, prácticamente imposible de revertir, y que cambia por completo si la entrada se modifica aunque sea mínimamente. Bitcoin usa SHA-256; Ethereum usa Keccak-256. Los hashes son lo que le da a cada bloque su huella digital y lo que enlaza los bloques formando una cadena a prueba de manipulaciones, tal como se describió anteriormente.
Criptografía de clave pública (asimétrica). Cada usuario tiene un par de claves: una clave pública, que se puede compartir libremente y de la que se deriva su dirección, y una clave privada, que debe mantenerse en secreto. Cuando un usuario quiere enviar fondos, firma la transacción con su clave privada. Cualquiera puede entonces verificar, usando la clave pública correspondiente, que la firma es auténtica, sin que el firmante revele en ningún momento la clave privada. Esta firma digital demuestra la propiedad y autoriza la transacción. Si pierdes la clave privada, pierdes el acceso a los fondos; no hay un administrador central que pueda restablecerla.
Árboles de Merkle. En lugar de aplicar hash a las numerosas transacciones de un bloque de una sola vez, algo poco manejable, las blockchains las organizan en un árbol de Merkle: las transacciones se agrupan en pares y se les aplica hash, luego esos hashes se combinan entre sí y se vuelve a aplicar hash, y así sucesivamente, hasta que queda un único hash en la cima, la raíz de Merkle. Esta raíz se almacena en la cabecera del bloque y actúa como un resumen compacto de todas las transacciones del bloque. Los árboles de Merkle hacen que la verificación sea eficiente: un nodo ligero puede confirmar que una transacción concreta está incluida en un bloque comprobando una breve "prueba de Merkle" en lugar de descargar todas las transacciones. Esta elegante estructura es una de las razones por las que las blockchains pueden escalar la verificación a millones de transacciones.
Para comprobar que Tx C está en el bloque bastan dos hashes, sin descargar el resto de transacciones
4. Seguridad de la blockchain: cómo se mantiene la confianza en la red
4.1 Criptografía de clave pública y firmas digitales
La seguridad en una blockchain empieza con el cifrado asimétrico, el sistema de clave pública/clave privada que ya hemos mencionado. La clave pública funciona como un número de cuenta que puedes compartir con cualquiera para que te envíe fondos; la clave privada es el secreto que te permite gastarlos. Lo esencial aquí es que la clave pública se puede derivar de la clave privada, pero no al revés, por eso compartir tu clave pública (o tu dirección) es seguro, mientras que compartir tu clave privada es catastrófico.
Una firma digital es la forma en la que el sistema demuestra la autorización sin exponer el secreto. Cuando inicias una transacción, tu wallet usa tu clave privada para generar una firma que está matemáticamente vinculada tanto a tu clave como al contenido exacto de esa transacción. Cualquier nodo puede verificar, usando tu clave pública, que esa firma solo pudo haberla generado quien posee la clave privada correspondiente, y que la transacción no se ha alterado desde que se firmó. En la práctica, la firma viene a decir "yo, el titular de esta clave privada, he autorizado exactamente esta transacción", y lo hace sin revelar nunca la clave.
La clave pública se obtiene de la privada, pero no al revés. Por eso compartir tu dirección es seguro y compartir tu clave privada es perder tus fondos: "not your keys, not your coins".
Cómo una firma digital demuestra que autorizaste una transacción
En la mayoría de los diseños, las direcciones de wallet se derivan de claves públicas sometidas a hash. Esto añade una capa de protección adicional: tu clave pública en bruto no queda expuesta hasta que realmente gastas desde una dirección, y la dirección en sí es una cadena de caracteres más corta y manejable. La conclusión práctica para los usuarios es contundente: quien controla la clave privada controla los fondos. De aquí viene la frase "not your keys, not your coins" ("si no controlas las claves, no controlas tus monedas"), y por eso la gestión de claves, la custodia y el almacenamiento seguro son algunos de los temas más serios en el mundo de los activos digitales institucionales.
4.2 El ataque del 51%: el principal vector de amenaza
El ataque más conocido contra una blockchain es el ataque del 51%. Ocurre cuando un único actor consigue controlar la mayoría del hash rate de una red (en Proof of Work) o del valor en staking (en Proof of Stake), lo que le permite superar temporalmente a la red honesta, reorganizar los bloques más recientes y reescribir tramos cortos del historial, normalmente para hacer doble gasto de monedas que ya había enviado.
En una red grande y consolidada, esto resulta económicamente inviable. Controlar el 51% del hash rate global de Bitcoin exigiría adquirir y mantener en funcionamiento una cantidad descomunal de hardware de minería especializado, con un coste de miles de millones de dólares, además de una factura eléctrica constante y enorme, todo ello para ejecutar un ataque que probablemente hundiría el valor del propio activo que se intenta robar. Los incentivos están diseñados para que minar honestamente resulte más rentable que atacar.
Las cadenas más pequeñas son harina de otro costal, y sirven de ejemplo aleccionador. Ethereum Classic, una red Proof-of-Work más pequeña, sufrió varios golpes en 2020. A las 22:57 PST del 31 de julio de 2020, Ethereum Classic sufrió un ataque del 51% que provocó transacciones de doble gasto por unos 800.000 ETC (alrededor de 5,8 millones de dólares), y a las 20:15 PST del 5 de agosto de 2020 volvió a ser atacada, con transacciones de doble gasto por unos 460.000 ETC (alrededor de 3,2 millones de dólares). Los analistas comprobaron que el coste del ataque era sorprendentemente bajo: la firma forense Bitquery estimó que el atacante se embolsó 807.260 ETC, tras haber gastado unos 17,5 bitcoins (unos 192.000 dólares) en alquilar hash power para ejecutar el ataque. La lección es que la seguridad de una blockchain es proporcional al coste de atacarla, lo cual a su vez depende del tamaño y el valor de la red. Las redes pequeñas, donde alquilar hash power sale barato, son mucho más vulnerables que gigantes como Bitcoin.
Ataque del 51% a Ethereum Classic, 2020
La seguridad de una blockchain es proporcional a lo que cuesta atacarla. En una red pequeña, ese coste puede ser muy bajo.
4.3 Resistencia Sybil y el consenso como capa de seguridad
Un ataque Sybil es un intento de subvertir una red inundándola con un gran número de identidades o nodos falsos, de modo que un solo actor controla una parte desproporcionada de la red mientras aparenta ser muchos participantes independientes. En un sistema de votación ingenuo, gana quien pueda crear más identidades.
Las blockchains se defienden de esto haciendo que participar tenga un coste, y este es uno de los trabajos centrales de un mecanismo de consenso. Bajo Proof of Work, la influencia sobre el siguiente bloque no depende de cuántas identidades manejes, sino de cuánto trabajo computacional (y por tanto electricidad y hardware) aportas; crear mil nodos falsos no te sirve de nada si no tienes la potencia de cálculo real de mil nodos. Bajo Proof of Stake, la influencia depende de cuánto capital tienes bloqueado como stake; las identidades falsas sin stake no tienen ningún peso. En ambos casos, el mecanismo convierte el "una identidad, un voto", que es barato de falsificar, en "una unidad de recurso escaso, un voto", que es caro de falsificar.
Por eso el tamaño y el valor de la red se traducen directamente en seguridad. Cuanto más hash power honesto o capital en stake proteja una cadena, más tendrá que conseguir un posible atacante para hacerse con el control mayoritario, y más tendrá que perder si fracasa o si el ataque destruye el valor del activo. El consenso no es solo una forma de ponerse de acuerdo sobre el libro de registro; es el foso económico que mantiene todo el sistema resistente a ataques Sybil y digno de confianza.
4.4 Resistencia a la manipulación frente a inmutabilidad absoluta
Es más preciso describir una blockchain como resistente a la manipulación y capaz de evidenciarla, que como perfectamente inmutable. La distinción no es una cuestión de matices; va al corazón de cómo se gobiernan realmente estos sistemas.
El caso de estudio más claro es The DAO. En 2016, The DAO era un fondo de inversión muy conocido construido como smart contract en Ethereum, y llegó a concentrar una parte muy grande de todo el ether en circulación en ese momento. El 17 de junio de 2016, se explotó un bug de reentrancy en el smart contract de The DAO, robando 3,6 millones de ETH, alrededor de un tercio de sus fondos, lo que llevó a un hard fork en Ethereum que creó dos blockchains: Ethereum y Ethereum Classic. La cantidad en juego era enorme: el hackeo drenó hasta 60 millones de dólares en ether, y aunque hubo un contraataque white-hat, los fondos robados terminaron suponiendo alrededor del 5% de todos los tokens de Ethereum que existían en ese momento.
Ante esto, la comunidad de Ethereum hizo algo llamativo: cambió el libro mayor. El 20 de julio de 2016, en el bloque 1,92 millones, Ethereum introdujo un cambio de estado irregular mediante un hard fork con el objetivo de devolver aproximadamente los 3,6 millones de ether que se habían sustraído a The DAO. Dicho de otra forma, el ledger "inmutable" se reescribió deliberadamente por consenso social. Quienes rechazaron esta intervención por principios siguieron ejecutando la cadena original, que se convirtió en Ethereum Classic.
Este episodio ilustra dos capas de una blockchain. Debajo está la inmutabilidad técnica: el coste criptográfico de reescribir la historia. Por encima hay una capa de gobernanza y consenso social: las personas que operan los nodos y que pueden ponerse de acuerdo colectivamente para cambiar las reglas. La frase "code is law" recoge el ideal de que el resultado de un smart contract debería mantenerse pase lo que pase, incluso si se explota; el fork de The DAO demostró que, en la práctica, una comunidad decidida puede saltarse el código cuando lo que está en juego es suficientemente grande. Qué enfoque es "correcto" sigue siendo una de las cuestiones más debatidas del sector, y es un recordatorio de que la inmutabilidad es, en el fondo, una propiedad que la red decide mantener, no una ley física.
5. Mecanismos de consenso: cómo se ponen de acuerdo las redes blockchain
5.1 ¿Qué es un mecanismo de consenso?
Un mecanismo de consenso es el conjunto de reglas y procedimientos mediante los cuales los nodos distribuidos de una red se ponen de acuerdo sobre el estado válido y actual del libro de registro, concretamente, qué transacciones son legítimas y qué bloque se añade a continuación. Es el motor de coordinación que convierte a miles de ordenadores independientes en un único registro coherente.
El consenso es necesario porque una blockchain funciona en un entorno trustless (sin necesidad de confianza). No existe un árbitro central que resuelva disputas, así que cuando dos nodos ven información contradictoria (por ejemplo, dos bloques candidatos que compiten entre sí), la red necesita una forma objetiva, verificable y resistente a manipulaciones de decidir cuál es válido. Un buen mecanismo de consenso hace que la participación honesta sea la opción más racional y que el comportamiento deshonesto resulte caro o contraproducente. Los distintos mecanismos que veremos a continuación son respuestas diferentes a la misma pregunta fundamental: ¿cómo se pone de acuerdo un grupo de desconocidos sobre la verdad sin que haya un jefe?
5.2 Proof of Work (PoW)
Proof of Work es el mecanismo de consenso original, introducido por Bitcoin. En PoW, unos nodos especializados llamados mineros compiten para resolver un puzle matemático computacionalmente costoso: ajustan repetidamente el nonce del bloque y lo hashean hasta encontrar un hash que cumpla con el objetivo de dificultad de la red. El primer minero que encuentra una solución válida difunde el bloque, se gana el derecho a añadirlo a la cadena y recibe una recompensa (monedas recién creadas más las comisiones de las transacciones).
La garantía de seguridad surge directamente de este gasto. Como añadir un bloque exige un cómputo real y costoso, reescribir el historial significaría rehacer ese trabajo para cada bloque desde el punto de ataque, y hacerlo más rápido de lo que la red honesta en su conjunto puede extender la cadena legítima. Cuanto más profundo esté enterrado un bloque, más astronómicamente caro resulta revertirlo. Esto es lo que hace tan robusta a una cadena PoW ya establecida.
Los inconvenientes son igual de conocidos. PoW consume mucha energía por diseño, ya que la seguridad se compra literalmente con electricidad; la red de Bitcoin consume energía a una escala comparable a la de un país mediano. También tiende hacia la centralización de la minería en grandes pools y operaciones industriales que pueden permitirse la electricidad más barata y el hardware más eficiente. Y es relativamente lento: Bitcoin procesa un número limitado de transacciones por bloque, con un nuevo bloque aproximadamente cada diez minutos. Bitcoin sigue siendo el ejemplo canónico de PoW y, para sus defensores, la seguridad y la simplicidad de Proof of Work son características que merecen la pena su coste.
5.3 Proof of Stake (PoS)
Proof of Stake sustituye la competencia computacional por una garantía económica. En lugar de que los mineros quemen electricidad, los validadores bloquean ("hacen staking de") una cantidad de la criptomoneda de la red como fianza. El protocolo selecciona entonces a los validadores de forma probabilística, ponderada según el tamaño de su stake, para proponer y validar nuevos bloques. La validación honesta genera recompensas; el stake es lo que hace que los validadores tengan algo en juego.
La principal ventaja es la eficiencia energética. La transición de Ethereum a Proof of Stake, conocida como The Merge, es el ejemplo más destacado. The Merge completó la transición de Ethereum al consenso de proof-of-stake en septiembre de 2022, dejando oficialmente obsoleto el proof-of-work y reduciendo el consumo energético de la red en aproximadamente un 99,95%. The Merge fue la transición de Ethereum de Proof of Work a Proof of Stake el 15 de septiembre de 2022, eliminando la minería de alto consumo energético con el objetivo de mejorar la seguridad y la escalabilidad.
El mecanismo que mantiene honestos a los validadores en PoS es el slashing: si un validador actúa de forma maliciosa (por ejemplo, intentando validar dos versiones contradictorias del historial) o incurre en negligencia grave, el protocolo destruye parte o la totalidad de su colateral en staking. Esto convierte la deshonestidad en una pérdida económica directa, sustituyendo el incentivo disuasorio de "malgastar electricidad para atacar" del PoW por el de "perder tu capital si atacas". El cambio de Ethereum de PoW a PoS en The Merge llevó años de preparación y es el cambio de consenso más trascendental en la historia del sector, ya que demostró que una red importante podía sustituir su motor de seguridad sin dejar de funcionar. Los críticos argumentan que el PoS puede favorecer a los grandes poseedores de tokens y plantea sus propias dudas sobre la concentración de validadores, razón por la cual el diseño del staking, el slashing y la distribución de validadores sigue siendo un área de investigación activa.
5.4 Otros mecanismos de consenso destacados
Más allá de PoW y PoS, existen otros mecanismos que responden a necesidades específicas.
Delegated Proof of Stake (DPoS). Los poseedores de tokens votan para elegir a un pequeño grupo de delegados que producen los bloques en nombre de la red. Esto puede ofrecer un alto rendimiento, pero a costa de una mayor centralización, ya que relativamente pocos delegados concentran el poder de producción de bloques. EOS y TRON utilizan variantes de DPoS.
Proof of Authority (PoA). Un número limitado de validadores preaprobados e identificados aseguran la red basándose en su reputación y autoridad, en lugar de en el stake o el trabajo. Es rápido y eficiente, pero depende de confiar en esos validadores, lo que lo hace idóneo para blockchains privadas y de consorcio. VeChain y algunas configuraciones de Hyperledger utilizan enfoques de tipo PoA.
Practical Byzantine Fault Tolerance (PBFT). Un enfoque de consenso clásico en el que nodos conocidos intercambian mensajes por rondas para ponerse de acuerdo sobre cada bloque, tolerando una fracción limitada de nodos defectuosos o maliciosos. Ofrece baja latencia y finalidad inmediata, lo que lo hace adecuado para redes empresariales permisionadas como Hyperledger Besu, que usa variantes BFT como QBFT.
Proof of History (PoH). La novedosa aportación de Solana: un reloj criptográfico que crea un orden verificable de los eventos a lo largo del tiempo, permitiendo que la red acuerde la secuencia de forma eficiente y soporte un rendimiento muy alto, utilizado junto con un sistema de Proof-of-Stake.
Una comparación aproximada ayuda a situarlos. En cuanto al consumo energético, PoW es alto, mientras que PoS, PoA, PBFT y PoH son bajos. En cuanto a velocidad, PoW es lento, PoS es moderado, y DPoS, PoA, PBFT y PoH son rápidos. En cuanto a descentralización, PoW y PoS tienden a ser los más abiertos, mientras que DPoS, PoA y PBFT sacrifican descentralización a cambio de rendimiento. En cuanto al modelo de seguridad, PoW se basa en el coste computacional, PoS en el stake económico, y PoA en la identidad de confianza. No existe un mecanismo "mejor" único; cada uno representa un punto distinto en el equilibrio entre descentralización, seguridad, velocidad y energía.
| Mecanismo | Seguridad basada en | Energía | Velocidad | Descentralización | Ejemplos |
|---|---|---|---|---|---|
| Proof of Work | Coste computacional | Alta | Lenta | Alta | Bitcoin |
| Proof of Stake | Capital bloqueado (stake) | Baja | Media | Alta | Ethereum |
| Delegated PoS | Delegados votados | Baja | Rápida | Menor | EOS, TRON |
| Proof of Authority | Identidad de los validadores | Baja | Rápida | Baja | VeChain |
| BFT (PBFT, QBFT) | Votación entre nodos conocidos | Baja | Rápida | Baja | Hyperledger Besu, Cosmos |
| Proof of History | Reloj criptográfico junto a PoS | Baja | Muy rápida | Ligada a PoS | Solana |
Los principales mecanismos de consenso, comparados
6. Tipos de redes blockchain
6.1 Blockchain pública
Una blockchain pública está abierta a cualquiera, es totalmente descentralizada y no requiere permiso para participar. Cualquiera puede descargar el software, ejecutar un nodo, leer el libro mayor, enviar transacciones y, según el diseño, participar en el consenso, todo ello sin necesitar la aprobación de ninguna parte central.
Los ejemplos más conocidos son Bitcoin, Ethereum, Litecoin y Solana. Estas redes las mantienen miles de participantes distribuidos y están aseguradas por mecanismos de consenso robustos.
Las blockchains públicas encajan mejor en casos de uso donde la apertura y la resistencia a la censura son el objetivo principal: criptomonedas, protocolos DeFi abiertos, NFTs, y aplicaciones que deben permanecer accesibles al margen de los deseos de una autoridad única. Las contrapartidas son reales. Las cadenas públicas suelen ser más lentas y menos privadas que las alternativas centralizadas, ya que cada transacción se procesa y almacena en toda la red y es visible para todos, y su naturaleza sin permisos y pseudónima puede dificultar el cumplimiento de ciertos requisitos regulatorios, razón por la cual las instituciones reguladas suelen combinar la liquidación en cadena pública con herramientas de cumplimiento añadidas encima.
6.2 Blockchain privada
Una blockchain privada está controlada por una única organización. Requiere permiso, lo que significa que los participantes deben ser invitados, conocidos y verificados, y es el operador quien decide quién puede leer, escribir y validar. Es, en esencia, una base de datos distribuida con la integridad criptográfica propia de blockchain pero con una gobernanza centralizada.
Las implementaciones típicas se construyen sobre marcos como Hyperledger Besu (compatible con Ethereum y hoy el más extendido), Hyperledger Fabric o Corda de R3, desplegados dentro del propio entorno de una empresa.
Las cadenas privadas son ideales para el registro empresarial, la auditoría interna y procesos como el seguimiento de la cadena de suministro dentro de una sola organización, donde todos los participantes forman parte de una misma entidad o confían en ella. El compromiso es explícito: una cadena privada sacrifica la descentralización (y, por tanto, la resistencia a la censura y el "trustlessness") a cambio de velocidad, privacidad y control. Como un único operador lleva las riendas, tienes que confiar en ese operador, lo que resta algo de sentido a la promesa de "sin necesidad de confianza", pero para muchos casos de uso empresarial internos ese compromiso resulta totalmente aceptable e incluso deseable.
6.3 Blockchain de consorcio (federada)
Una blockchain de consorcio o federada no está gobernada por una sola empresa ni por el público en general, sino por un grupo preseleccionado de organizaciones que gestionan la red de forma conjunta. Los derechos de validación y la gobernanza se reparten entre estos miembros, logrando un punto intermedio entre la apertura de las cadenas públicas y el control de un único operador propio de las privadas.
Algunos ejemplos son Quorum (desarrollada originalmente por JPMorgan), las implementaciones de R3 Corda utilizadas por consorcios bancarios, y Energy Web Chain en el sector energético. Hoy la mayoría de los nuevos proyectos de consorcio eligen tecnología compatible con Ethereum (EVM), y cada vez más se anclan a una red pública para heredar su seguridad.
Las cadenas de consorcio son ideales para compartir datos a nivel sectorial, cuando varias organizaciones necesitan un libro contable común y de confianza, pero ninguna está dispuesta a dejar que un competidor o un único proveedor lo controle. Los casos de uso clásicos incluyen la financiación del comercio internacional, los historiales médicos compartidos y la liquidación interbancaria, donde un grupo de bancos o empresas opera la red de forma colectiva. Este modelo resulta especialmente relevante para las finanzas reguladas, ya que combina la eficiencia y la privacidad que necesitan las instituciones con una gobernanza distribuida que ningún miembro puede manipular en solitario.
6.4 Blockchain híbrida
Una blockchain híbrida combina elementos de las cadenas públicas y privadas, lo que permite a una organización mantener ciertos datos y procesos en privado mientras expone otros públicamente. Este diseño permite a una empresa controlar el acceso a la información sensible sin dejar de beneficiarse de la transparencia y verificabilidad de un libro público en las partes que deban estar abiertas.
La arquitectura de Dragonchain suele citarse como un diseño híbrido, e IBM Food Trust, construido sobre Hyperledger, utiliza una transparencia selectiva para que los participantes compartan solo los datos a los que cada contraparte tiene derecho a acceder, sin dejar de demostrar la integridad del registro global.
Las organizaciones suelen optar por una arquitectura híbrida cuando necesitan la verificabilidad pública y la confianza de una cadena abierta para ciertas interacciones (como demostrar la procedencia a un consumidor), pero deben mantener confidenciales los detalles comercialmente sensibles (como los precios o las condiciones con proveedores). Es una solución pragmática para las empresas que quieren la credibilidad de un anclaje público sin exponer del todo sus operaciones.
| Pública | Privada | Consorcio | Híbrida | |
|---|---|---|---|---|
| Quién participa | Cualquiera, sin permiso | Solo invitados de una organización | Un grupo de entidades seleccionadas | Según el dato: parte abierta, parte cerrada |
| Quién gobierna | La red en su conjunto | Una organización | Los miembros, de forma conjunta | La organización que la diseña |
| Privacidad | Todo visible (seudónimo) | Alta | Alta entre miembros | Selectiva |
| Velocidad | Menor | Alta | Alta | Variable |
| Ejemplos | Bitcoin, Ethereum, Solana | Hyperledger Besu, Hyperledger Fabric | Quorum, Energy Web Chain | Dragonchain, IBM Food Trust |
| Ideal para | Cripto, DeFi, NFT | Registros y auditoría internos | Trade finance, liquidación interbancaria | Trazabilidad con datos comerciales privados |
Los cuatro tipos de red blockchain de un vistazo
6.5 Sidechains y soluciones de Layer-2
A medida que las blockchains de capa base alcanzan sus límites de capacidad, han surgido dos familias de enfoques de escalado.
Las sidechains son blockchains independientes y separadas, conectadas a una cadena principal mediante un "peg" (anclaje) bidireccional que permite mover activos entre ellas. Funcionan con su propio consenso y pueden tener características de rendimiento diferentes, descargando actividad de la cadena principal. Liquid Network, anclada a Bitcoin, es un ejemplo conocido.
Las soluciones Layer-2, en cambio, se construyen directamente sobre una capa base (Layer 1) y heredan su seguridad mientras procesan transacciones fuera de la cadena principal. Las categorías principales son los rollups (que agrupan muchas transacciones fuera de la cadena y publican pruebas o datos comprimidos de vuelta en la Layer 1, incluyendo optimistic rollups y zero-knowledge rollups), los state channels (que permiten a las partes transaccionar de forma privada fuera de la cadena y liquidar solo el resultado final on-chain), y plasma (un marco anterior para child chains fuera de la cadena).
Estos enfoques son importantes porque amplían las capacidades de las blockchains de capa base, aumentando drásticamente el rendimiento y reduciendo las comisiones, al tiempo que anclan la seguridad a la Layer 1 subyacente. El escalado Layer-2, las pruebas de conocimiento cero (zero-knowledge proofs) y la interoperabilidad entre cadenas se encuentran entre las fronteras más activas del sector, y son precisamente el tipo de tema de infraestructura que se trata en el track de Blockchain Infrastructure and Emerging Technologies en MERGE Madrid, uno de sus seis tracks repartidos en tres escenarios, donde equipos de protocolos y constructores institucionales comparan lo que realmente está en producción.
MERGE Institute
Aprende cripto y activos digitales de los líderes del ecosistema
Programa de 12 semanas con profesionales en activo. La arquitectura blockchain, el consenso y la escalabilidad, en el Módulo 6.
Prueba una clase gratis →
7. Smart Contracts Explicados: la Capa Programable de la Blockchain
7.1 ¿Qué es un Smart Contract?
Un smart contract es código autoejecutable almacenado en una blockchain que aplica automáticamente los términos de un acuerdo cuando se cumplen unas condiciones predefinidas. En lugar de depender de un banco, un abogado o un agente de custodia para ejecutar un acuerdo, la lógica está escrita en código que se ejecuta exactamente como fue programado, visible para todos y fuera del control unilateral de cualquier parte.
El origen intelectual es anterior a la blockchain. El informático y jurista Nick Szabo propuso el concepto de smart contracts en 1994, mucho antes de que existiera una plataforma capaz de ejecutarlos, imaginando acuerdos incorporados en código que se ejecutarían de forma automática.
La analogía clásica es una máquina expendedora. Introduces las monedas correctas, pulsas un botón y la máquina te entrega el producto automáticamente: sin cajero, sin intermediario, sin margen de decisión. El "contrato" (paga esta cantidad, recibe este producto) lo aplica el mecanismo de la propia máquina. Un smart contract generaliza esta idea a una lógica arbitraria en una blockchain: defines las condiciones y los resultados, despliegas el código, y la red lo ejecuta fielmente cada vez que se cumplen las condiciones. El matiz importante es que un smart contract hace únicamente lo que indica su código, ni más ni menos, lo cual es a la vez su gran fortaleza y, como veremos, su riesgo principal.
Un smart contract es una regla "si pasa esto, haz esto" que se cumple sola
7.2 Cómo Funcionan los Smart Contracts en la Blockchain
Los smart contracts tienen un ciclo de vida claro. El despliegue es lo primero: un desarrollador escribe el contrato en un lenguaje como Solidity (para Ethereum), lo compila y lo envía a la blockchain como una transacción especial. Una vez incluido en un bloque, el contrato reside en su propia dirección única dentro de la cadena, como una cuenta autónoma hecha de código.
A continuación viene la ejecución: cualquier usuario, o cualquier otro smart contract, puede activar las funciones del contrato enviando una transacción a su dirección, opcionalmente con datos y fondos. La red entonces ejecuta el código del contrato según su lógica.
La garantía que hace que esto sea trustless es el determinismo. Cada nodo de la red ejecuta el mismo código del contrato con las mismas entradas y debe llegar exactamente al mismo resultado; de lo contrario, la red no podría ponerse de acuerdo sobre el nuevo estado. Este determinismo es lo que permite que desconocidos confíen en el resultado de un smart contract sin tener que confiar entre sí ni en ningún operador: el resultado es reproducible y verificable por toda la red.
En Ethereum, la computación tiene un precio a través de las gas fees. Cada operación que realiza un contrato tiene un coste en gas, que el usuario paga en ether. El gas cumple dos funciones: compensa a los validadores por los recursos computacionales que emplean, y evita abusos, porque un bucle infinito o un contrato ineficiente costaría una cantidad prohibitiva de gas y simplemente se quedaría sin fondos antes de poder dañar la red. Esta medición económica es esencial para mantener estable y resistente al spam un ordenador compartido y Turing-completo. En conjunto, el despliegue, la ejecución determinista y la fijación de precios basada en gas convierten una blockchain de un libro de registros pasivo en una plataforma programable, la base de DeFi, la tokenización y buena parte de la economía emergente de activos digitales.
7.3 Casos de uso de los smart contracts
Los smart contracts impulsan una gama cada vez mayor de aplicaciones.
Finanzas descentralizadas (DeFi). Esta es la categoría más madura. Los smart contracts gestionan mercados automatizados de préstamo y crédito, exchanges descentralizados y provisión de liquidez sin que haya un banco o un bróker de por medio. Protocolos como Uniswap (trading automatizado) y Aave (préstamo y crédito) están gobernados enteramente por código que custodia y mueve miles de millones en activos.
NFTs (tokens no fungibles). Los smart contracts definen la propiedad, la procedencia, las reglas de transferencia e incluso las regalías continuas de objetos digitales únicos, lo que permite una propiedad digital verificable y condiciones de reventa programables.
Automatización de la cadena de suministro. Los contratos pueden liberar el pago automáticamente en cuanto un oráculo o un sensor IoT confirma que la mercancía se ha entregado o que un envío ha llegado a un punto de control, lo que reduce las disputas y la conciliación manual.
Seguros. Las pólizas paramétricas pagan automáticamente cuando una fuente de datos de confianza (un oráculo) informa de que se ha producido un evento definido, por ejemplo un vuelo retrasado más allá de un umbral o unas precipitaciones por debajo de cierto nivel, eliminando así el retraso en la gestión de reclamaciones.
Votación y gobernanza. Los sistemas de votación on-chain usan smart contracts para contabilizar los votos de forma transparente y a prueba de manipulaciones, lo que sustenta la gobernanza de las DAO y de muchos protocolos.
Una categoría especialmente relevante para las instituciones es la tokenización, es decir, representar activos del mundo real como fondos, bonos o valores en forma de tokens gobernados por smart contracts. Aquí es donde los smart contracts se encuentran con los mercados de capitales regulados, y es precisamente el foco de un track dedicado a Tokenización y Mercados de Capitales en MERGE Madrid, donde gestoras de activos y proveedores de infraestructura de mercado comparan qué está ya en marcha bajo los marcos regulatorios europeos en evolución.
7.4 Limitaciones y riesgos de los smart contracts
Los smart contracts conllevan riesgos reales que todo usuario serio debe entender.
El principio de "el código es ley" es un arma de doble filo. Como el código se ejecuta exactamente tal y como está escrito y resulta difícil de modificar, un bug no es simplemente un defecto, sino una vulnerabilidad explotable que un atacante puede activar y que puede resultar imposible de corregir a tiempo. The DAO es el ejemplo por excelencia: una vulnerabilidad en The DAO, una organización autónoma descentralizada en la blockchain de Ethereum, permitió a un hacker sustraer decenas de millones de dólares en ether, un incidente que drenó cerca de 60 millones de dólares y que acabó dividiendo la red de Ethereum.
El problema del oráculo es otra limitación fundamental. Los smart contracts no pueden acceder de forma nativa a datos externos a su blockchain; solo conocen lo que está on-chain. Para reaccionar a eventos del mundo real (un precio, un dato meteorológico, la confirmación de una entrega), dependen de oráculos, servicios de terceros que introducen datos externos. Esto reintroduce un elemento de confianza y un posible punto de fallo o manipulación, por lo que diseñar oráculos robustos y descentralizados es una gran área de investigación.
La capacidad de actualización también es un reto. La misma inmutabilidad que hace que los contratos sean fiables es lo que dificulta corregirlos. Los desarrolladores recurren a patrones complejos, como los contratos proxy, para permitir actualizaciones, pero estos añaden sus propios riesgos y pueden reintroducir un control centralizado si no se gestionan con cuidado.
Por último, la exigibilidad legal sigue sin estar resuelta. Un smart contract ejecuta su código de forma fiable, pero que esa ejecución constituya un contrato legalmente vinculante, y cómo interactúa con la protección al consumidor, el derecho de valores y el derecho contractual, varía según la jurisdicción y todavía está en proceso de definirse. El código puede hacer cumplir un resultado, pero por sí solo no puede garantizar que los tribunales lo reconozcan. Estas limitaciones no restan valor a la tecnología, pero explican por qué las auditorías, la verificación formal, los seguros y la revisión legal se han convertido en práctica habitual en los despliegues serios de smart contracts.
8. Historia y evolución de la tecnología blockchain
- 1982David ChaumSistemas mantenidos por grupos que no se fían entre sí
- 1991Haber y StornettaPrimera cadena de documentos sellada criptográficamente
- 1997HashcashAdam Back inventa la prueba de trabajo contra el spam
- 2008Whitepaper de BitcoinSatoshi Nakamoto publica 9 páginas que lo cambian todo
- 2009Bloque génesisNace la primera blockchain real
- 2015EthereumLlegan los smart contracts a una red pública
- 2016The DAOUn hackeo acaba en hard fork: nace Ethereum Classic
- 2020DeFi SummerMiles de millones en protocolos de finanzas descentralizadas
- 2022The MergeEthereum pasa a Proof of Stake y reduce su energía un 99,95%
- 2024-25ETF, MiCA y stablecoinsETF spot de Bitcoin, MiCA aplicable y stablecoins por encima de 300.000 M$
De 1982 a 2025: la historia de blockchain en 10 momentos
8.1 Los cimientos previos a Bitcoin (1980-2008)
Blockchain no surgió de la nada; es el resultado de décadas de investigación criptográfica. En 1982, la tesis doctoral del criptógrafo David Chaum exploraba sistemas informáticos que podían ser establecidos y mantenidos por grupos mutuamente desconfiados, una formulación temprana del problema que blockchain resolvería más adelante. Chaum fue además pionero en conceptos de dinero digital que influyeron en todo el sector.
En 1991, los investigadores Stuart Haber y W. Scott Stornetta publicaron un trabajo sobre cómo sellar temporalmente documentos digitales para que no pudieran alterarse ni falsificarse las fechas, encadenando registros de forma criptográfica; este trabajo está considerado ampliamente como la primera descripción de una cadena de bloques protegida criptográficamente. En 1992, incorporaron los árboles de Merkle a su diseño, lo que permitía agrupar muchos documentos en un solo bloque de forma eficiente, un antecedente directo de cómo los bloques modernos resumen las transacciones.
En 1997, Adam Back presentó Hashcash, un sistema de proof-of-work diseñado originalmente para combatir el spam por correo electrónico exigiendo un pequeño coste computacional por mensaje. Este concepto de proof-of-work se convertiría más tarde en el motor de la minería de Bitcoin. En 2004, Hal Finney desarrolló Reusable Proof of Work (RPOW), un sistema que llevó estas ideas un paso más allá, hacia un token de valor utilizable. Para 2008, ya existían todos los ingredientes esenciales, el hash criptográfico, los registros encadenados con sello temporal, los árboles de Merkle y el proof-of-work, ; lo que faltaba era un diseño que los combinara en un sistema totalmente descentralizado y resistente al doble gasto, sin necesidad de ninguna parte de confianza.
8.2 El whitepaper de Bitcoin y el nacimiento de blockchain (2008-2009)
En octubre de 2008, una persona o grupo bajo el seudónimo de Satoshi Nakamoto publicó un whitepaper de nueve páginas titulado "Bitcoin: A Peer-to-Peer Electronic Cash System". En él se describía cómo combinar la prueba de trabajo, un libro mayor distribuido e incentivos económicos para que una red de participantes que no confían entre sí pudiera ponerse de acuerdo sobre un historial de transacciones y evitar el doble gasto sin necesidad de una autoridad central. Este fue el momento en que se concibió la blockchain tal y como la entendemos hoy.
En enero de 2009, Nakamoto minó el bloque génesis, el Bloque 0, el primer bloque de la blockchain de Bitcoin y la primera blockchain real que ha existido. En el bloque génesis se incluyó una línea de texto: "The Times 03/Jan/2009 Chancellor on brink of second bailout for banks", una referencia al titular de un periódico de ese mismo día. El mensaje servía tanto de sello de tiempo que demostraba que el bloque no se había creado antes, como de comentario directo sobre la fragilidad del sistema bancario tradicional al que Bitcoin pretendía ofrecer una alternativa.
Días después, el 12 de enero de 2009, tuvo lugar la primera transacción de Bitcoin: Satoshi Nakamoto envió bitcoin a Hal Finney, el criptógrafo que había desarrollado RPOW años antes. Una tecnología que hasta entonces solo había existido en papers de investigación y listas de correo empezaba a funcionar de verdad, registrando transacciones reales en un libro mayor público y descentralizado.
8.3 Primera adopción y la era de las altcoins (2010-2014)
Durante su primer año, Bitcoin no tuvo ningún precio de mercado. Eso cambió en 2010 con la primera compra real conocida: un programador pagó 10.000 BTC por dos pizzas, un evento que hoy se celebra cada año como el "Bitcoin Pizza Day" y que es un buen recordatorio de lo incierto e incipiente que era entonces el valor de esta tecnología. (Esos valores, por supuesto, han fluctuado enormemente desde entonces, y los criptoactivos pueden perder valor.)
En 2011 surgieron las primeras criptomonedas alternativas, o altcoins, entre ellas Litecoin y Namecoin, cuando los desarrolladores empezaron a experimentar con variaciones del diseño de Bitcoin y a explorar usos de blockchain más allá de los simples pagos. La idea de que una blockchain podía hacer algo más que mover una única moneda empezó a cobrar fuerza.
En 2013, un joven programador llamado Vitalik Buterin publicó el whitepaper de Ethereum, en el que proponía una blockchain con un lenguaje de programación integrado, un ordenador mundial en el que cualquiera pudiera desplegar smart contracts y aplicaciones descentralizadas. Esta visión de una blockchain programable resultaría enormemente influyente. En 2014, el proyecto Ethereum organizó una crowdsale para financiar su desarrollo, y Ripple (XRP) empezó a llamar la atención por su enfoque en los pagos interbancarios transfronterizos, lo que anticipaba el interés institucional temprano por esta tecnología.
8.4 La revolución de los smart contracts y el blockchain empresarial (2015-2018)
En julio de 2015 se lanzó la mainnet de Ethereum, y los smart contracts pasaron de ser un concepto a una realidad. Los desarrolladores ya podían desplegar lógica programable en una blockchain pública, sentando las bases de DeFi, los NFT, la tokenización y buena parte de lo que vendría después.
También en 2015, la Linux Foundation puso en marcha el proyecto Hyperledger, un marco general de frameworks de blockchain con permisos de nivel empresarial, pensado para empresas que querían aprovechar las ventajas del libro mayor distribuido sin recurrir a una red pública y sin permisos. El blockchain empresarial se había convertido así en un campo serio.
En 2016, el hackeo de The DAO y la posterior bifurcación dura (hard fork) de Ethereum, que dividió la red en Ethereum y Ethereum Classic, se convirtió en un momento clave de gobernanza, obligando a la comunidad a plantearse qué significaba realmente la inmutabilidad y quién controla en última instancia una red descentralizada. En 2017, el boom de las Initial Coin Offerings (ICO) trajo consigo una oleada de proyectos que recaudaban fondos emitiendo tokens, la fiebre de CryptoKitties congestionó Ethereum de forma notoria al mostrar cómo una sola aplicación popular podía saturar la red, y el precio de Bitcoin se disparó hasta rozar los 20.000 dólares, atrayendo la atención del gran público. Para 2018, proliferaron consorcios empresariales como R3 y la Enterprise Ethereum Alliance, y los reguladores de todo el mundo intensificaron su vigilancia sobre el sector, preparando el terreno para la era centrada en el cumplimiento normativo que llegaría después.
8.5 Maduración, DeFi, NFT y Layer-2 (2019–Presente)
A partir de 2019, el blockchain maduró, pasando de ser una frontera especulativa a formar parte de la agenda institucional. Los bancos centrales comenzaron a experimentar en serio con las monedas digitales de banco central (CBDC), y Facebook anunció su proyecto Libra (más tarde renombrado Diem), que, aunque nunca llegó a lanzarse, impulsó a los responsables políticos de todo el mundo a tomarse en serio el dinero digital.
En 2020, el "DeFi Summer" vio miles de millones de dólares bloqueados en protocolos descentralizados de préstamo, trading y yield, demostrando que las finanzas basadas en smart contracts podían funcionar a gran escala, mientras Ethereum lanzaba su Beacon Chain, la capa de proof-of-stake que más tarde se fusionaría con la red principal. En 2021, el mercado de los NFT estalló en la conciencia pública (una obra de arte digital de Beeple se vendió por unos 69 millones de dólares), El Salvador se convirtió en el primer país en adoptar Bitcoin como moneda de curso legal, y los rollups de Layer-2 ganaron tracción real como solución de escalabilidad.
A continuación llegó un hito técnico decisivo. The Merge, la transición de Ethereum de Proof of Work a Proof of Stake el 15 de septiembre de 2022, redujo el consumo energético de la red en aproximadamente un 99,95%. Después, la puerta institucional se abrió aún más: el 10 de enero de 2024, la SEC de EE. UU. aprobó las solicitudes de 11 ETF (fondos cotizados) al contado de Bitcoin. Cabe destacar que el regulador tuvo cuidado de enmarcar la medida de forma muy acotada: como subrayó Gensler, "aunque hoy hemos aprobado la cotización y negociación de determinadas acciones de ETP al contado de bitcoin, no hemos aprobado ni respaldado el bitcoin". Ese recorrido de más de una década, desde un whitepaper de nueve páginas hasta productos de inversión regulados en las principales bolsas, refleja hasta dónde ha llegado esta tecnología, aunque las cuestiones de regulación, escalabilidad y gobernanza siguen muy abiertas. En Europa, el Reglamento de Mercados de Criptoactivos (MiCA) es plenamente aplicable desde diciembre de 2024, dotando a la región de uno de los marcos más completos del mundo para los criptoactivos, lo que es una razón central por la que las instituciones de Europa y Latinoamérica están pasando ahora de los experimentos a la producción real.
La mayor conferencia de cripto y activos digitales
Bancos, fintech y el ecosistema cripto, en la misma mesa. Dos ediciones en 2027:
9. Ventajas de la tecnología blockchain
Dejando a un lado la parte técnica, merece la pena explicar con claridad por qué las organizaciones invierten en blockchain. Las ventajas giran en torno a unos cuantos temas de fondo.
Confianza sin intermediarios. La propuesta de valor principal es permitir que partes que no confían entre sí puedan realizar transacciones de forma fiable sin un intermediario central, lo que puede reducir costes, riesgo de contraparte y retrasos en la liquidación.
Transparencia y trazabilidad. Con la arquitectura adecuada, cada transacción queda registrada en un libro compartido e inalterable, lo que da a auditores, reguladores y contrapartes una única fuente de verdad y simplifica enormemente la conciliación.
Seguridad e integridad. El enlace criptográfico y la replicación distribuida hacen que los registros sean extremadamente resistentes a la manipulación y eliminan el punto único de fallo propio de una base de datos centralizada.
Eficiencia y rapidez en los contextos adecuados. Al automatizar procesos con smart contracts y eliminar capas de intermediación, blockchain puede reducir a minutos liquidaciones que tradicionalmente tardan días, especialmente en pagos transfronterizos y liquidación de valores.
Programabilidad. Los smart contracts convierten registros estáticos en flujos de trabajo automatizados, lo que permite crear productos totalmente nuevos como dinero programable, activos tokenizados y acuerdos que se ejecutan por sí mismos.
Estas ventajas son reales, pero dependen del contexto. Una blockchain no es automáticamente mejor que una base de datos centralizada bien gestionada; demuestra su valor precisamente cuando varias partes que no confían del todo entre sí necesitan un registro compartido e inalterable. Cuando basta con un único operador de confianza, una base de datos tradicional suele ser más sencilla y rápida.
10. Usos de la blockchain más allá de las criptomonedas
Aunque las criptomonedas fueron la primera aplicación, esta tecnología sustenta hoy un amplio abanico de casos de uso.
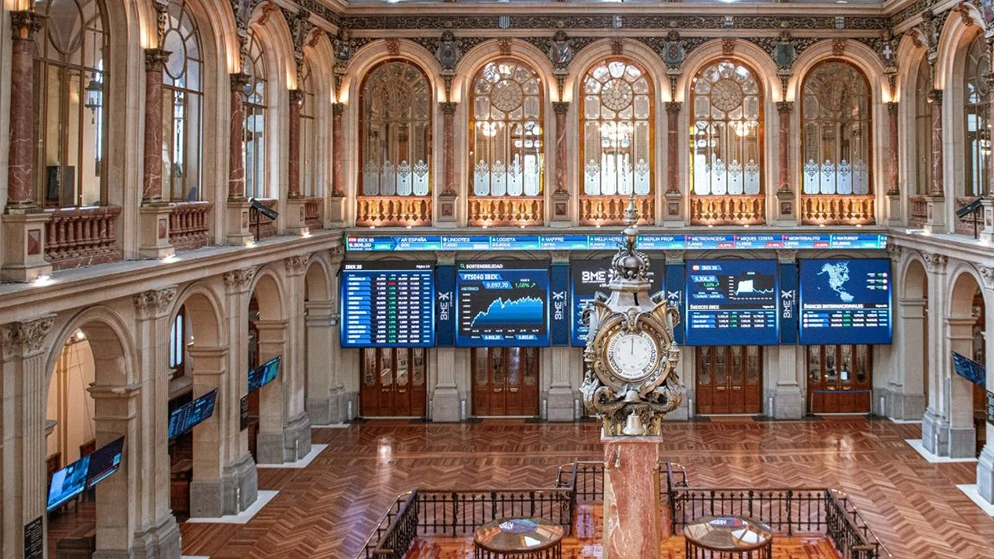
La Bolsa de Madrid, sede del Institutional Summit de MERGE Madrid 2026, donde banca, reguladores e infraestructura debaten cómo llevar blockchain a producción
Pagos y remesas. Las stablecoins y las infraestructuras blockchain permiten mover valor entre países de forma rápida y a menor coste que la banca corresponsal, razón por la cual los bancos están explorando activamente, e incluso emitiendo en algunos casos, sus propias stablecoins.
Tokenización de activos del mundo real (RWA). Bonos, fondos, inmuebles y otros activos pueden representarse como tokens, lo que permite la propiedad fraccionada, una liquidación más rápida y nuevas formas de liquidez. Es una de las aplicaciones institucionales que más atención está recibiendo en los mercados regulados.
Cadena de suministro y trazabilidad. La blockchain puede seguir el rastro de los productos desde su origen hasta el punto de venta, ofreciendo a consumidores y reguladores una trazabilidad verificable y ayudando a combatir la falsificación y el fraude.
Identidad y credenciales. La identidad autosoberana y las credenciales verificables permiten a las personas demostrar datos sobre sí mismas (edad, titulaciones, licencias) sin exponer información personal innecesaria.
Sanidad, energía y registros públicos. Las cadenas de consorcio y las redes permisionadas se utilizan ya para historiales médicos compartidos, comercio de energía, registros de la propiedad y otros ámbitos donde varias partes necesitan un libro de registro común y de confianza.
DeFi e infraestructura financiera. Préstamos, trading, derivados y gestión de activos pueden funcionar como protocolos abiertos, y las instituciones tradicionales experimentan cada vez más con versiones permisionadas de estos mecanismos.
El hilo conductor es que la blockchain aporta valor allí donde varias partes necesitan compartir y confiar en un registro común sin ceder el control a un único operador, que es precisamente la convergencia entre las finanzas tradicionales y la economía digital que las instituciones de Europa y Latinoamérica están gestionando en estos momentos.
11. Plataformas blockchain destacadas, y blockchain frente a Bitcoin
Hay un punto de confusión habitual que merece una explicación directa: blockchain es la tecnología subyacente, mientras que Bitcoin es una aplicación concreta de esta. Bitcoin es una criptomoneda que funciona sobre una blockchain, pero blockchain también impulsa los smart contracts de Ethereum, los sistemas empresariales de cadena de suministro, y mucho más. Todo bitcoin implica blockchain, pero no toda blockchain implica bitcoin. Decir "blockchain" cuando quieres decir "Bitcoin" es como decir "internet" cuando quieres decir "email".
Las principales plataformas ocupan cada una un nicho distinto. Bitcoin es la blockchain Proof-of-Work original y más segura, optimizada como reserva de valor descentralizada y red de liquidación. Ethereum es la plataforma líder en smart contracts, ahora asegurada mediante Proof of Stake, y la base de la mayoría de DeFi, NFTs y tokenización. Solana prioriza un alto rendimiento y comisiones bajas gracias a su innovación Proof-of-History combinada con Proof of Stake. Otras redes públicas destacadas incluyen Cardano, Avalanche, Polkadot y Polygon (un ecosistema de escalado de Ethereum ampliamente utilizado). En el ámbito empresarial y de consorcios, Hyperledger Besu, compatible con Ethereum, se ha convertido en la opción más habitual, por delante de frameworks clásicos como Hyperledger Fabric, R3 Corda o Quorum, utilizados en finanzas y cadenas de suministro.
Cada plataforma representa decisiones distintas dentro de los equilibrios descritos a lo largo de esta guía: descentralización frente a velocidad, apertura frente a control, seguridad frente a coste. No existe un ganador universal; la plataforma adecuada depende por completo del caso de uso, el contexto regulatorio y las partes implicadas. Es importante señalar que nada de esto constituye una recomendación para comprar o mantener ningún activo en particular; el valor de los criptoactivos fluctúa y puede disminuir, por lo que cualquier persona que evalúe una exposición de inversión debe consultar la información de riesgos correspondiente en mmerge.io/riesgos.
12. Retos y limitaciones de blockchain
Pese a todo su potencial, blockchain se enfrenta a retos reales y aún sin resolver que las instituciones valoran con cautela.
Escalabilidad. Las blockchains públicas de capa base procesan muchas menos transacciones por segundo que las redes de pago centralizadas, razón por la que existen los rollups de Layer-2, las sidechains y diseños alternativos de consenso. El "trilema de blockchain", la dificultad de lograr descentralización, seguridad y escalabilidad al mismo tiempo, sigue siendo la gran tensión técnica del sector.
Es difícil maximizar las tres a la vez. Bitcoin y Ethereum priorizan seguridad y descentralización; Solana y las redes privadas ceden parte de la descentralización (menos nodos, o nodos más exigentes) para ganar velocidad.
Por eso Bitcoin y Ethereum buscan la escalabilidad fuera de la red principal, en Layer-2 y rollups, sin renunciar a la seguridad de la capa base.
El trilema de blockchain
Consumo energético. Las cadenas de Proof-of-Work consumen bastante energía, aunque el paso de grandes redes como Ethereum a Proof of Stake ha demostrado que esto es una decisión de diseño y no una característica inherente a todas las blockchains.
Incertidumbre regulatoria. Las normas varían mucho entre jurisdicciones y siguen evolucionando. Marcos como el MiCA de la UE aportan una claridad bienvenida en Europa, pero la fragmentación a nivel global y el estatus legal aún sin resolver de los smart contracts y los tokens generan complejidad en el cumplimiento normativo.
Experiencia de usuario y gestión de claves. El self-custody traslada toda la responsabilidad de la seguridad al usuario; perder una clave privada significa perder los fondos para siempre, y la experiencia en general sigue siendo intimidante para quienes no son especialistas.
Interoperabilidad. Con tantas cadenas funcionando en paralelo, mover activos y datos de forma segura entre ellas resulta complicado, y los puentes cross-chain han sido un objetivo recurrente de grandes ataques.
Riesgo de los smart contracts y riesgo sistémico. Como demostraron el caso The DAO y numerosos incidentes posteriores, las vulnerabilidades en el código, la manipulación de oráculos y la concentración de infraestructura pueden provocar pérdidas importantes. Los incidentes de seguridad deben comunicarse de forma objetiva y entenderse como recordatorios de que la tecnología todavía está madurando.
Ninguno de estos retos es necesariamente insalvable, y todos ellos son objeto de una intensa investigación e inversión. Pero una valoración honesta del blockchain exige tener presentes, a la vez, sus beneficios reales y sus limitaciones reales, que es precisamente la perspectiva equilibrada y basada en evidencias que aportan las instituciones.
MERGE Institute
Aprende cripto y activos digitales de los líderes del ecosistema
Programa de 12 semanas con profesionales en activo. La arquitectura blockchain, el consenso y la escalabilidad, en el Módulo 6.
Prueba una clase gratis →Conclusiones clave
- Una blockchain es un libro de registro distribuido, enlazado criptográficamente y de solo añadido, mantenido en muchos nodos independientes, lo que la convierte en la forma más destacada de tecnología de registro distribuido (DLT); todas las blockchains son DLT, pero no todas las DLT son blockchains.
- Sus propiedades fundamentales, descentralización, transparencia, inmutabilidad y seguridad, surgen de la interacción entre el hashing criptográfico, las firmas de clave pública y los mecanismos de consenso como Proof of Work y Proof of Stake, cada uno con sus propios compromisos entre consumo energético, velocidad y descentralización.
- Las redes van desde completamente públicas y sin permisos (Bitcoin, Ethereum) hasta cadenas privadas y de consorcio utilizadas por empresas y bancos; la elección correcta depende por completo del caso de uso y del contexto regulatorio.
- Los smart contracts añaden una capa programable que impulsa DeFi, NFTs, tokenización y acuerdos automatizados, pero conllevan riesgos reales, incluidas vulnerabilidades de código, el problema del oráculo y una exigibilidad legal aún no resuelta.
- Es mejor entender "inmutable" como resistente y a prueba de manipulaciones detectables: como demostró el hard fork de The DAO en 2016, una comunidad decidida puede llegar a alterar incluso el propio libro de registro, así que la gobernanza importa tanto como la criptografía.
Si quieres profundizar en cómo los bancos, reguladores y equipos de infraestructura están llevando esto a la práctica, MERGE Institute ofrece un programa de certificado ejecutivo no universitario, diseñado con profesionales del sector, y puedes explorar su estructura y empezar con una clase gratuita en mmerge.io/merge-institute.
Preguntas frecuentes
¿Cuál es la diferencia entre blockchain y Bitcoin?
Blockchain es la tecnología subyacente, un registro distribuido y protegido criptográficamente, mientras que Bitcoin es una criptomoneda concreta que funciona sobre una blockchain. Bitcoin fue el primer uso real de blockchain, lanzado con el bloque génesis en enero de 2009, pero esa misma tecnología impulsa hoy los smart contracts de Ethereum, sistemas empresariales de cadena de suministro, valores tokenizados y mucho más. En resumen, Bitcoin es una aplicación de blockchain, no un sinónimo de ella.
¿Es lo mismo blockchain que la tecnología de registro distribuido (DLT)?
No exactamente. La tecnología de registro distribuido (DLT, por sus siglas en inglés) es la categoría amplia que engloba cualquier sistema que registra datos en múltiples ubicaciones de forma simultánea sin una autoridad central. Blockchain es un tipo de DLT, concretamente el que organiza los datos en bloques enlazados criptográficamente. Otras formas de DLT, como los Directed Acyclic Graphs (usados por IOTA y Hedera) y Hashgraph, distribuyen los registros de otra manera. Así que toda blockchain es una DLT, pero no toda DLT es una blockchain.
¿Cómo se mantiene segura una blockchain?
La seguridad surge de varias capas que funcionan juntas: la criptografía de clave pública y las firmas digitales demuestran quién autorizó cada transacción, el hashing criptográfico enlaza los bloques de modo que alterar uno rompe visiblemente la cadena, y los mecanismos de consenso hacen que participar de forma deshonesta sea económicamente inviable, ya que exigen a los atacantes controlar la mayoría del poder de hash o del valor en staking. La principal amenaza es el ataque del 51%, prácticamente inviable en redes grandes como Bitcoin, pero que sí ha tenido éxito contra cadenas más pequeñas, como Ethereum Classic en 2020.
¿Cuál es la diferencia entre una blockchain pública y una privada?
Una blockchain pública (como Bitcoin o Ethereum) es abierta y sin permisos: cualquiera puede unirse, consultar el libro mayor, hacer transacciones y participar en el consenso, con una descentralización total pero con menor velocidad y privacidad. Una blockchain privada está controlada por una única organización y es de acceso restringido: los participantes son verificados y el acceso está limitado, sacrificando descentralización a cambio de velocidad, privacidad y control. Una blockchain de consorcio se sitúa en un punto intermedio, gobernada conjuntamente por un grupo definido de organizaciones, un modelo habitual en el sector financiero regulado.
¿El cambio de Ethereum a Proof of Stake redujo realmente su consumo energético?
Sí. The Merge completó la transición de Ethereum al consenso proof-of-stake en septiembre de 2022, dejando oficialmente atrás el proof-of-work y reduciendo su consumo energético en aproximadamente un 99,95%. Este cambio sustituyó la minería, que consume muchísima energía, por un sistema en el que los validadores aportan capital en stake como garantía, demostrando que el alto consumo energético es una decisión de diseño propia de las cadenas Proof-of-Work y no una característica inherente a todas las blockchains.
¿Los smart contracts son legalmente vinculantes?
Depende de la jurisdicción, y la legislación todavía está en desarrollo. Un smart contract ejecuta su código de forma fiable, pero que esa ejecución equivalga a un contrato legalmente exigible, y cómo interactúa con el derecho de valores, la protección al consumidor y el derecho contractual, varía mucho según el país. Por eso, muchos proyectos serios combinan los smart contracts con documentación legal tradicional y su correspondiente revisión. Para cualquier cuestión regulatoria o legal, deberías consultar con un profesional cualificado, ya que este artículo tiene fines educativos y no constituye asesoramiento legal ni de inversión.