Uma blockchain é um banco de dados compartilhado e de escrita permanente que registra transações em "blocos" interligados criptograficamente, mantidos simultaneamente por diversos computadores independentes, de modo que nenhuma parte consiga reescrever o registro sem que ninguém perceba. Isso é importante porque permite que partes que não confiam umas nas outras cheguem a um consenso sobre uma única versão da verdade, sem precisar de um intermediário central. Dito isso, "blockchain" não é uma coisa só: redes públicas como Bitcoin e Ethereum funcionam de forma bem diferente dos registros permissionados que um banco usa internamente, e entender essas diferenças é essencial para compreender o tema por completo.
A palavra "blockchain" hoje está associada a tudo, desde uma classe de ativos de mais de US$ 2 trilhões até projetos-piloto de cadeia de suprimentos em empresas da Fortune 500, mas a maioria das explicações ou afoga o leitor em jargão técnico ou reduz a tecnologia a "Bitcoin". Este guia separa as duas coisas. Ele aborda a definição precisa, a mecânica passo a passo de como uma transação se torna um registro imutável, os principais tipos de rede, a criptografia e o consenso que mantêm o sistema íntegro, como os contratos inteligentes adicionam uma camada programável, a história completa desde 1991 até os ETFs spot de Bitcoin nos EUA em 2024, além dos benefícios concretos, casos de uso e limitações que as instituições avaliam hoje. Ao final, você será capaz de explicar, em linguagem simples, o que de fato é uma blockchain e onde ela realmente é útil. É exatamente aqui que bancos, reguladores e provedores de infraestrutura estão concentrando atenção séria: a MERGE, posicionada como o maior evento de cripto e tecnologia da Europa, reúne mais de 3.000 participantes e mais de 200 palestrantes em torno exatamente dessas questões. Nada aqui é recomendação de investimento; os valores dos criptoativos flutuam e podem sofrer perdas.
Em 30 segundos
- O que é. Um registro compartilhado que só cresce, copiado ao mesmo tempo em milhares de computadores.
- Por que importa. Permite que partes que não confiam entre si compartilhem uma única versão da verdade sem intermediário.
- Como se protege. Hashes que encadeiam os blocos, assinaturas digitais e um mecanismo de consenso.
- A ressalva. Uma rede pública como o Bitcoin não funciona igual à rede privada de um banco.
Arquitetura blockchain, consenso e escalabilidade são aprofundados no Módulo 6 do MERGE Institute, Infraestrutura e tecnologia (em espanhol). Ver o programa →
1. Definindo Blockchain: O Que É Exatamente?
Uma blockchain é uma lista continuamente crescente de registros, chamados blocos, que são interligados e protegidos por criptografia, e mantida não em um único servidor, mas em uma rede distribuída de computadores. Cada bloco contém um conjunto de transações validadas, uma marcação de tempo (timestamp) e uma referência criptográfica ao bloco anterior. Essa cadeia de referências é o que torna os dados invioláveis: ao alterar um bloco, todos os blocos seguintes apresentam inconsistências visíveis.
O sistema financeiro não move dinheiro: ele sincroniza bancos de dados que não conversam entre si. O blockchain propõe que todas as partes compartilhem o mesmo registro.
Por que um registro compartilhado importa: a ideia com que o MERGE Institute começa
A categoria por trás disso é a tecnologia de registro distribuído (DLT, na sigla em inglês): qualquer sistema em que o registro de transações é compartilhado, replicado e sincronizado em múltiplos locais, em vez de ficar sob o controle de uma única autoridade. A blockchain é a forma mais conhecida de DLT porque o Bitcoin provou, em 2009, que um registro puramente distribuído pode resistir a fraudes e ao gasto duplo sem a necessidade de um operador central confiável.
Uma boa analogia é a de um documento compartilhado que milhares de pessoas podem ler ao mesmo tempo. Imagine um Google Docs visível para todos, em que cada edição fica permanentemente registrada, cada participante tem uma cópia idêntica, e nenhuma pessoa sozinha consegue apagar ou reescrever secretamente uma linha anterior sem que as cópias de todos os outros rejeitem essa alteração. Uma blockchain funciona exatamente assim, só que as "regras de edição" são garantidas por criptografia e por um processo de consenso, e não pelos servidores de uma empresa.
É isso que diferencia uma blockchain de um banco de dados convencional. Em um banco de dados tradicional, uma autoridade central (uma empresa, um banco, um órgão governamental) é dona dos dados, controla quem pode ler e gravar informações, e pode editar ou excluir registros a qualquer momento. Isso é eficiente e perfeitamente adequado para a maioria dos sistemas empresariais, mas exige que você confie em quem está operando. Em uma blockchain, o controle é distribuído entre os participantes da rede, chamados de nós. Cada nó armazena uma cópia do livro-razão (o histórico completo de transações), a rede segue um procedimento compartilhado de consenso para decidir o que será adicionado em seguida, e, uma vez confirmado, o dado passa a ter a propriedade de imutabilidade: fica extremamente difícil alterá-lo depois disso.
Essas quatro palavras, nós, livro-razão, consenso e imutabilidade, formam o vocabulário sobre o qual o restante deste guia se apoia. Vale lembrar que nenhuma dessas propriedades é absoluta; elas existem em um espectro que depende muito do design específico de cada rede, e é exatamente por isso que a distinção entre "pública e privada", abordada mais adiante neste artigo, é tão importante.
| Banco de dados tradicional | Blockchain | |
|---|---|---|
| Quem controla os dados | Uma organização central | Os nós da rede, em conjunto |
| Quem pode escrever | Quem o administrador autorizar | Quem cumprir as regras do protocolo |
| Editar ou apagar | Sim, a qualquer momento | Não, só se adicionam novos registros |
| Em quem você confia | No operador | Na criptografia e no consenso |
| Velocidade | Muito alta | Menor, depende do desenho da rede |
| Faz sentido quando | Um único agente de confiança gerencia o sistema | Várias partes que não confiam entre si precisam de um registro comum |
Banco de dados tradicional vs. blockchain
1.1 Tecnologia de Registro Distribuído (DLT) vs. Blockchain
A tecnologia de registro distribuído é o conceito mais amplo: qualquer tecnologia que distribua registros de dados idênticos entre múltiplos locais ou participantes simultaneamente, com um mecanismo acordado para manter essas cópias sincronizadas. A característica fundamental é a ausência de um único repositório central de dados.
Blockchain é um tipo específico de DLT, aquele que organiza os dados em blocos sequenciais encadeados por hashes criptográficos. Não é o único modelo existente. Os Grafos Acíclicos Direcionados (DAGs), usados por redes como IOTA e Hedera, estruturam as transações como um grafo interconectado em vez de uma cadeia linear, o que pode permitir maior taxa de processamento. O Hashgraph utiliza um protocolo de "fofoca sobre fofoca" (gossip about gossip) e votação virtual para chegar a um consenso. A Corda, da R3, bastante usada no setor financeiro, deliberadamente dispensa uma cadeia de transmissão global e compartilha dados apenas com as partes envolvidas em determinada transação.
Essa distinção é importante para quem está avaliando soluções corporativas. Um fornecedor que oferece uma "blockchain" pode, na verdade, estar entregando uma DAG ou uma DLT permissionada, com características bem diferentes em termos de desempenho, privacidade e finalidade das transações. Perguntar se os dados estão organizados em uma cadeia de blocos compartilhada globalmente, quem opera os nós e como o consenso é alcançado revela muito mais do que o rótulo de marketing. Em resumo: toda blockchain é um ledger distribuído, mas nem todo ledger distribuído é uma blockchain.
Tecnologia de registro distribuído (DLT)
Todo blockchain é uma DLT, mas nem toda DLT é um blockchain
1.2 O Ledger Imutável: Por Que o Modelo "Escrever Uma Vez, Ler Muitas Vezes" É Importante
Imutabilidade significa que, uma vez confirmados e adicionados à cadeia, os dados não podem ser alterados ou excluídos sem o consentimento da rede. Isso costuma ser descrito como um modelo de "escrever uma vez, ler muitas vezes": os registros são adicionados, nunca sobrescritos.
O mecanismo por trás disso é o hash criptográfico. Cada bloco passa por uma função hash que gera uma impressão digital única e de tamanho fixo do seu conteúdo, e essa impressão digital é armazenada no bloco seguinte. Se alguém alterar até mesmo um único caractere em um bloco histórico, seu hash muda, deixando de corresponder à referência guardada pelo bloco seguinte, e essa incompatibilidade se propaga por toda a cadeia. Somado ao fato de que milhares de nós mantêm cópias idênticas, editar registros retroativamente se torna praticamente inviável em uma rede de grande porte.
Para as instituições, esse é o recurso de destaque. Um livro-razão imutável garante auditabilidade (cada registro carrega um timestamp e um histórico verificáveis), redução de fraudes (não é possível alterar ou retrodatar um lançamento silenciosamente) e suporte à conformidade regulatória (auditores e órgãos reguladores podem receber acesso de leitura a uma única fonte de verdade, à prova de adulteração). A ressalva, explorada na Seção 4, é que "imutável" deve ser entendido como "à prova de adulteração e extremamente resistente a alterações", e não como algo fisicamente impossível de mudar.
2. Como a Blockchain Funciona: Um Passo a Passo Detalhado
Para entender como essas propriedades se combinam, é útil acompanhar uma única transação ao longo de todo o seu ciclo de vida, desde o momento em que o usuário a inicia até o ponto em que ela se torna parte permanente do registro. Essa trajetória envolve cinco participantes distintos: o usuário que cria a transação, a rede peer-to-peer que a transmite, os nós que a validam, o procedimento de consenso que decide qual bloco será adicionado em seguida e a cadeia em si, que armazena o resultado final. As seções abaixo detalham cada etapa, começando pela estrutura de um bloco, passando pela forma como os blocos se conectam em uma cadeia, depois percorrendo o processo completo de registro e, por fim, explicando os nós que mantêm todo o sistema funcionando sem um servidor central. Nada disso exige que você confie em um único participante, e esse é justamente o ponto principal.
2.1 Anatomia de um Bloco
Um bloco é o contêiner fundamental de uma blockchain e possui uma estrutura interna consistente. Quatro componentes são os mais importantes.
Tx C → D · 1,10 BTC
+ 2.481 transações
- Dados. O conteúdo: as transações agrupadas no bloco.
- Hash. A impressão digital única do bloco. Se uma única letra dos dados muda, ela muda por completo.
- Hash anterior. A impressão digital do bloco anterior. Este campo é a "cadeia".
- Nonce. O número que os mineradores testam repetidamente no Proof of Work até encontrar um hash válido.
Anatomia de um bloco (valores ilustrativos)
Dados (o conteúdo). Essa é a substância do bloco: os detalhes da transação. No caso de uma criptomoeda, isso significa o endereço do remetente, o endereço do destinatário, o valor e um registro de data e hora. Em uma aplicação de cadeia de suprimentos, pode ser um evento registrado, como "remessa 4471 liberada pela alfândega às 14h32". Um único bloco normalmente reúne diversas transações.
Hash. Cada bloco tem seu próprio hash criptográfico, uma espécie de impressão digital única e de tamanho fixo, gerada a partir do conteúdo do bloco. Se qualquer informação dentro do bloco for alterada, o hash muda completamente. O hash funciona como a identidade do bloco.
Hash do bloco anterior. Cada bloco também armazena o hash do bloco imediatamente anterior a ele. É esse campo que forma a "cadeia" da blockchain: é o elo que conecta cada bloco ao seu antecessor, criando uma sequência ordenada e ininterrupta que remonta até o primeiríssimo bloco.
Nonce. Em sistemas de Prova de Trabalho (Proof-of-Work), o nonce (abreviação de "number used once", ou "número usado uma única vez") é um valor que os mineradores alteram repetidamente para produzir um hash de bloco que atenda à meta de dificuldade da rede. Encontrar o nonce correto é o "quebra-cabeça" computacional que a mineração resolve.
Imagine três blocos em sequência. O Bloco 1 contém seus dados, gera o Hash A e (por ser o primeiro bloco) não possui um hash anterior relevante. O Bloco 2 contém seus próprios dados, armazena o Hash A como seu "hash anterior" e gera o Hash B. O Bloco 3 armazena o Hash B e gera o Hash C. As setas sempre apontam para trás: os dados alimentam o hash, e o hash de cada bloco alimenta o campo "hash anterior" do bloco seguinte. Essa ligação voltada para trás é o que transforma a estrutura em uma cadeia, e não apenas em uma lista.
2.2 Como os Blocos São Encadeados
O mecanismo de encadeamento por hash é o grande trunfo discreto do design do blockchain. Como cada bloco incorpora o hash do bloco anterior, os blocos não estão apenas armazenados em ordem, eles são criptograficamente dependentes uns dos outros.
Pense no que acontece se um agente mal-intencionado tentar alterar uma transação, digamos, no Bloco 3 de uma cadeia longa. Mudar os dados do Bloco 3 altera o hash desse bloco. Mas o Bloco 4 ainda armazena o hash antigo do Bloco 3 em seu campo "hash anterior", então a ligação é quebrada; o Bloco 4 deixa de apontar para um predecessor válido. Para corrigir isso, o invasor teria que recalcular o hash do Bloco 4, o que, por sua vez, invalida o Bloco 5, depois o Bloco 6, e assim por diante. A adulteração se propaga em cascata por todos os blocos seguintes até a ponta da cadeia.
Essa cascata é o que torna a adulteração retroativa computacionalmente inviável em uma rede saudável. Em uma blockchain de Proof-of-Work, recalcular todos esses hashes significa refazer o enorme trabalho de mineração para cada bloco afetado, mais rápido do que a rede honesta está estendendo a cadeia legítima. Em uma blockchain de Proof-of-Stake, reescrever o histórico significa controlar a maioria do valor em stake e correr o risco de vê-lo destruído. De qualquer forma, a economia joga contra o atacante. Some a isso o fato de que milhares de nós independentes mantêm a cadeia canônica e simplesmente vão rejeitar uma versão que não bata com ela, e você tem um livro-razão praticamente, se não teoricamente, impossível de reescrever.
Cadeia original
Alguém altera o bloco 2
O hash do bloco 2 muda, o bloco 3 deixa de apontar para ele e a quebra se propaga até o fim. Para esconder isso seria preciso refazer todos os blocos seguintes mais rápido que o resto da rede.
Por que alterar um bloco quebra toda a cadeia
2.3 O Processo de Registro de Transações (de Ponta a Ponta)
Aqui está o ciclo de vida completo de uma transação, passo a passo.
- 1InícioVocê assina a transação com sua chave privada.
- 2DifusãoEla viaja de nó em nó pela rede P2P.
- 3ValidaçãoOs nós verificam a assinatura e os fundos.
- 4AgrupamentoEla espera na mempool e entra em um bloco candidato.
- 5ConsensoA rede decide qual bloco é adicionado.
- 6InclusãoTodos os nós atualizam sua cópia do registro.
- 7ConfirmaçãoCada novo bloco por cima torna mais difícil revertê-la.
No Bitcoin, cerca de seis confirmações (por volta de uma hora) bastam para considerar um pagamento liquidado com muita segurança.
A jornada de uma transação em 7 passos
Passo 1: Iniciação. Um usuário cria uma transação, por exemplo, enviando criptomoeda da própria carteira para a de outra pessoa, ou registrando um evento em uma cadeia de suprimentos. Ele assina a transação com sua chave privada, o que comprova criptograficamente que ele a autorizou (mais sobre isso na Seção 4).
Passo 2: Transmissão. A transação assinada é transmitida para a rede peer-to-peer (P2P). Não existe um servidor central para onde enviá-la; em vez disso, a transação se propaga de nó em nó por toda a rede.
Passo 3: Validação. Os nós verificam de forma independente a transação de acordo com as regras acordadas pela rede: A assinatura é válida? O remetente realmente tem os fundos? A transação segue o formato do protocolo? Transações inválidas são descartadas.
Passo 4: Agrupamento. As transações validadas ficam em espera em um pool (muitas vezes chamado de mempool). Um nó que se prepara para adicionar à cadeia reúne um lote dessas transações em um bloco candidato.
Etapa 5: Consenso. A rede executa seu mecanismo de consenso (detalhado na Seção 5) para chegar a um acordo sobre qual bloco candidato se tornará o próximo bloco oficial. No Proof of Work, os mineradores competem para resolver o quebra-cabeça; no Proof of Stake, um validador é selecionado para propor o bloco e outros o atestam.
Etapa 6: Anexação e propagação. O bloco vencedor é anexado à cadeia e transmitido por toda a rede. Cada nó atualiza sua cópia local do livro-razão para incluir o novo bloco.
Etapa 7: Registro imutável. A transação agora faz parte da cadeia. À medida que mais blocos são adicionados sobre ela, torna-se progressivamente mais difícil revertê-la, e é por isso que comerciantes e exchanges esperam por um número de "confirmações" antes de considerar um pagamento como definitivo. Há um segundo motivo: às vezes dois mineradores encontram um bloco quase ao mesmo tempo e a cadeia se bifurca por um instante. Esperar alguns blocos (no Bitcoin, a convenção são 6, cerca de uma hora) dá tempo para que esses ramos curtos desapareçam e toda a rede convirja para a cadeia com mais trabalho acumulado.
Um exemplo concreto: suponha que a carteira A envie Bitcoin para a carteira B. A carteira A assina a transação e a transmite. Os nós confirmam que a carteira A controla bitcoin suficiente não gasto e que a assinatura é genuína. Um minerador inclui a transação em um bloco candidato, resolve o quebra-cabeça de Proof-of-Work e transmite o bloco resolvido. Todos os nós o adicionam. Após aproximadamente uma hora (seis blocos, a cerca de dez minutos cada), o pagamento é considerado liquidado com altíssima confiança. Em nenhum momento um banco, um processador de pagamentos ou qualquer parte central aprovou a transferência; a rede fez isso coletivamente.
2.4 Nós: A Espinha Dorsal da Rede
Um nó é qualquer computador que participa da rede blockchain executando seu software e se comunicando com outros participantes. Os nós são a espinha dorsal da descentralização: são a razão pela qual não existe um servidor central para desligar ou comprometer.
Existem vários tipos. Os full nodes (nós completos) baixam e armazenam a blockchain inteira, verificam de forma independente cada transação e bloco de acordo com as regras de consenso e rejeitam tudo o que for inválido. Eles são os fiscais do protocolo. Os light nodes (também chamados de nós SPV, ou Simplified Payment Verification) armazenam apenas os cabeçalhos dos blocos em vez da cadeia completa, dependendo dos full nodes para obter dados detalhados; isso permite que rodem em celulares e dispositivos com pouca capacidade de processamento. Já os nós de mineração ou validadores são nós especializados que produzem ativamente novos blocos, seja minerando sob o Proof of Work, seja fazendo staking e atestando sob o Proof of Stake.
Juntos, esses nós mantêm o registro sem a necessidade de um coordenador central. Cada full node guarda sua própria cópia completa e aplica as regras de forma independente, então a "verdade" da rede é simplesmente a versão que a maioria dos nós honestos concorda e aceita. Quanto mais dispersos geográfica e politicamente os nós estiverem, mais difícil fica censurar, controlar ou desligar a rede.
A maior conferência de cripto e ativos digitais
Bancos, fintechs e o ecossistema cripto na mesma mesa. Duas edições em 2027:
3. Principais Características e Propriedades do Blockchain
3.1 Descentralização do Blockchain
Descentralização significa que nenhuma entidade única possui, opera ou controla o livro-razão. A autoridade sobre o que a rede registra e como ela evolui é distribuída entre vários participantes independentes, em vez de concentrada em uma única instituição.
Na prática, a descentralização é um espectro, não algo binário. Em uma ponta estão as redes totalmente descentralizadas, como o Bitcoin, onde dezenas de milhares de nós espalhados pelo mundo rodam o software, nenhuma empresa pode mudar as regras unilateralmente, e ninguém precisa de permissão para participar. No meio ficam as chains em consórcio ou federadas, onde um grupo definido de organizações governa a rede em conjunto, um modelo comum em bancos e financiamento de comércio exterior. Na outra ponta estão as chains privadas, operadas por uma única organização que apenas distribui o armazenamento entre vários de seus próprios servidores; isso traz alguns benefícios de resiliência, mas mantém o controle centralizado.
Por que a descentralização importa? Primeiro, ela elimina pontos únicos de falha: não existe um banco de dados central para ser invadido, corrompido ou tirado do ar, já que o livro-razão vive em várias máquinas ao mesmo tempo. Segundo, ela oferece resistência à censura: nenhuma parte isolada consegue bloquear uma transação válida ou congelar uma conta em uma rede suficientemente descentralizada. Terceiro, ela possibilita a interação sem necessidade de confiança (trustless), o que significa que duas partes que nunca se conheceram e não têm motivo algum para confiar uma na outra ainda assim podem realizar transações com segurança, porque é o protocolo e a rede coletiva, e não um intermediário vulnerável, que garantem o resultado. O trade-off é que uma maior descentralização geralmente custa velocidade e eficiência, e é exatamente essa tensão que orienta o design das chains privadas e em consórcio.
A descentralização é um espectro, não um sim ou não
3.2 Transparência do Blockchain
Em blockchains públicas, a transparência é radical: toda transação fica visível para qualquer pessoa com uma conexão de internet. Ferramentas chamadas de block explorers, como o Etherscan para a Ethereum ou os diversos exploradores do Bitcoin, permitem que qualquer um inspecione o histórico completo de transações de qualquer endereço, rastreie o fluxo de fundos e verifique saldos em tempo real. Nada fica escondido atrás de um login corporativo.
Essa transparência convive com o pseudonimato, uma distinção frequentemente mal compreendida. Endereços de blockchain não são automaticamente vinculados a identidades do mundo real. Um endereço é uma sequência de caracteres, não um nome. Então, embora o histórico completo de transações de um endereço seja público, quem controla esse endereço não é revelado pela própria blockchain. Isso é pseudonimato (identificável, mas não nomeado), não anonimato verdadeiro. Na prática, empresas sofisticadas de análise de blockchain e exchanges regulamentadas que realizam verificações de identidade muitas vezes conseguem conectar endereços a pessoas físicas, então os usuários não devem presumir que a atividade na blockchain é privada.
Bem administrada, essa combinação permite responsabilização (accountability) sem abrir mão totalmente da privacidade. Um regulador ou auditor pode verificar que os fundos se movimentaram conforme alegado sem precisar de um intermediário confiável para atestar isso, enquanto arquiteturas que incorporam recursos de privacidade (como provas de conhecimento zero) conseguem provar que uma afirmação é verdadeira sem expor os dados subjacentes. O design certo permite que uma rede seja transparente sobre o que aconteceu, mantendo-se seletiva quanto a revelar quem fez e quais detalhes sensíveis estão envolvidos.
3.3 Abertura e Acesso Sem Permissão
Intimamente relacionado à descentralização está o conceito de permissionless (sem permissão). Em uma rede permissionless, qualquer pessoa pode participar como nó, enviar transações ou criar aplicações sem precisar da aprovação de nenhum guardião. Não existe uma conta que precisa ser concedida, nenhum comitê de admissão, nenhuma entidade central que possa revogar seu direito de participar. Bitcoin e Ethereum são permissionless.
Isso contrasta com as redes permissionadas (privadas ou de consórcio), nas quais o acesso é restrito: os participantes são conhecidos, avaliados e admitidos por um operador ou grupo gestor. Os modelos permissionados são adequados a ambientes regulados, nos quais os participantes precisam ser identificáveis, mas abrem mão da característica de acesso aberto.
As implicações da abertura para a inovação são significativas. As redes sem permissão costumam ser composáveis, ou seja, aplicativos podem se conectar uns aos outros como blocos de construção; um novo protocolo pode ser desenvolvido diretamente sobre um já existente, sem a necessidade de um acordo de parceria. Em geral, são de código aberto, permitindo que qualquer pessoa leia, copie (fork) e aprimore o código. E foi assim que surgiram as finanças descentralizadas (DeFi), nas quais serviços de empréstimo, negociação e outros serviços financeiros funcionam como protocolos abertos que qualquer pessoa pode acessar ou usar como base para criar algo novo. Essa abertura acelera a experimentação, mas também levanta questões legítimas sobre proteção ao consumidor e supervisão regulatória, por isso, estruturas como a Regulamentação de Mercados de Criptoativos (MiCA) da União Europeia passaram a ocupar um lugar central no debate institucional.
3.4 Criptografia: a base técnica
A criptografia é o que torna tudo isso possível. Três elementos criptográficos fundamentais fazem o trabalho pesado.
Funções hash. Uma função hash criptográfica recebe qualquer entrada e gera uma saída de tamanho fixo (o hash) que é exclusiva para aquela entrada, praticamente impossível de ser revertida e que muda completamente se a entrada for alterada, mesmo que minimamente. O Bitcoin usa o SHA-256; o Ethereum usa o Keccak-256. São os hashes que dão a cada bloco sua "impressão digital" e que conectam os blocos formando uma cadeia à prova de adulteração, como descrito anteriormente.
Criptografia de chave pública (assimétrica). Todo usuário tem um par de chaves: uma chave pública, que pode ser compartilhada livremente e a partir da qual seu endereço é derivado, e uma chave privada, que precisa ser mantida em segredo. Quando um usuário quer enviar fundos, ele assina a transação com sua chave privada. Qualquer pessoa pode então verificar, usando a chave pública correspondente, que a assinatura é genuína, sem que o signatário precise revelar a chave privada. Essa assinatura digital comprova a propriedade e autoriza a transação. Se você perder a chave privada, perde o acesso aos fundos; não existe um administrador central para redefini-la.
Árvores de Merkle. Em vez de calcular o hash das inúmeras transações de um bloco de uma só vez, de forma pouco prática, as blockchains as organizam em uma árvore de Merkle: as transações são combinadas em pares e hasheadas, depois esses hashes são hasheados juntos novamente, e assim por diante, até restar um único hash no topo, a raiz de Merkle. Essa raiz é armazenada no cabeçalho do bloco e funciona como um resumo compacto de todas as transações do bloco. As árvores de Merkle tornam a verificação eficiente: um nó leve consegue confirmar que uma transação específica está incluída em um bloco verificando uma "prova de Merkle" curta, em vez de baixar todas as transações. Essa estrutura elegante é uma das razões pelas quais as blockchains conseguem escalar a verificação para milhões de transações.
Dois hashes bastam para provar que a Tx C está no bloco, sem baixar as demais transações
4. Segurança do Blockchain: Como a Rede Mantém a Confiança
4.1 Criptografia de Chave Pública e Assinaturas Digitais
A segurança em um blockchain começa com a criptografia assimétrica, o sistema de chave pública/privada apresentado anteriormente. A chave pública funciona como um número de conta que você pode compartilhar com qualquer pessoa para receber fundos; a chave privada é o segredo que permite gastá-los. O ponto crucial é que a chave pública pode ser derivada da chave privada, mas não o contrário, e é por isso que compartilhar sua chave pública (ou endereço) é seguro, enquanto compartilhar sua chave privada é desastroso.
Uma assinatura digital é a forma como o sistema comprova a autorização sem expor o segredo. Quando você inicia uma transação, sua carteira usa sua chave privada para gerar uma assinatura matematicamente vinculada tanto à sua chave quanto ao conteúdo exato daquela transação. Qualquer nó pode verificar, usando sua chave pública, que a assinatura só poderia ter sido produzida pelo detentor da chave privada correspondente, e que a transação não foi alterada desde que foi assinada. Na prática, a assinatura diz "eu, detentor desta chave privada, autorizei exatamente esta transação", e faz isso sem nunca revelar a chave.
A chave pública é obtida da privada, mas não o contrário. Por isso compartilhar seu endereço é seguro e compartilhar sua chave privada é perder seus fundos: "not your keys, not your coins".
Como uma assinatura digital prova que você autorizou uma transação
Os endereços de carteira, na maioria dos designs, são derivados de chaves públicas com hash aplicado. Isso adiciona uma camada extra de proteção: sua chave pública bruta não fica exposta até que você realmente gaste a partir de um endereço, e o próprio endereço é uma string mais curta e fácil de gerenciar. A consequência prática para os usuários é clara: controlar a chave privada é controlar os fundos. É daí que vem a frase "não são suas chaves, não são suas moedas", e por isso o gerenciamento de chaves, a custódia e o armazenamento seguro estão entre os temas mais importantes no universo dos ativos digitais institucionais.
4.2 O Ataque de 51%: O Principal Vetor de Ameaça
O ataque mais conhecido contra uma blockchain é o ataque dos 51%. Ele ocorre quando um único agente consegue controlar a maior parte do hash rate de uma rede (no Proof of Work) ou do valor em stake (no Proof of Stake), o que permite ultrapassar temporariamente a rede honesta, reorganizar blocos recentes e reescrever trechos curtos do histórico, geralmente para fazer o chamado "duplo gasto" de moedas que já foram enviadas.
Em uma rede grande e consolidada, isso é economicamente inviável. Controlar 51% do hash rate global do Bitcoin exigiria adquirir e manter em funcionamento uma quantidade absurda de hardware de mineração especializado, com um custo na casa dos bilhões de dólares, além de contas de energia elétrica estratosféricas, tudo isso para executar um ataque que provavelmente derrubaria o valor do próprio ativo que está sendo roubado. Os incentivos são desenhados justamente para que minerar de forma honesta seja mais lucrativo do que atacar a rede.
Já as redes menores contam outra história, e servem como exemplos de alerta. A Ethereum Classic, uma rede Proof-of-Work menor, foi atingida repetidas vezes em 2020. Às 22h57 (horário do Pacífico) do dia 31 de julho de 2020, a Ethereum Classic sofreu um ataque dos 51% que resultou em aproximadamente 800.000 ETC (cerca de US$ 5,8 milhões) em transações de duplo gasto, e às 20h15 (horário do Pacífico) do dia 5 de agosto de 2020 foi atacada novamente, resultando em aproximadamente 460.000 ETC (cerca de US$ 3,2 milhões) em transações de duplo gasto. Analistas constataram que a conta era surpreendentemente barata: a empresa de perícia digital Bitquery estimou que o atacante levou 807.260 ETC, tendo gasto apenas cerca de 17,5 bitcoins, na época, algo em torno de US$ 192 mil, para alugar o poder de hash necessário para executar o ataque. A lição que fica é que a segurança de uma blockchain é proporcional ao custo de atacá-la, que por sua vez cresce junto com o tamanho e o valor da rede. Redes pequenas, que permitem alugar hash power a baixo custo, são muito mais vulneráveis do que gigantes como o Bitcoin.
Ataque de 51% ao Ethereum Classic, 2020
A segurança de um blockchain é proporcional ao custo de atacá-lo. Em uma rede pequena, esse custo pode ser muito baixo.
4.3 Resistência a Sybil e o Consenso como Camada de Segurança
Um ataque Sybil é uma tentativa de subverter uma rede inundando-a com um grande número de identidades ou nós falsos, de forma que um único agente controle uma fatia desproporcional da rede enquanto aparenta ser diversos participantes independentes. Em um sistema de votação ingênuo, quem conseguir criar mais identidades vence.
As blockchains se defendem disso tornando a participação custosa, e essa é uma das funções centrais de um mecanismo de consenso. No Proof of Work, a influência sobre o próximo bloco está ligada não a quantas identidades você controla, mas a quanto trabalho computacional (e, portanto, eletricidade e hardware) você contribui; criar mil nós falsos não traz vantagem alguma sem o poder computacional real equivalente a mil nós. No Proof of Stake, a influência está ligada à quantidade de capital que você tem bloqueado como stake; identidades falsas sem stake não têm peso algum. Em ambos os casos, o mecanismo converte o modelo "uma identidade, um voto", fácil de falsificar, em "uma unidade de recurso escasso, um voto", que é caro de falsificar.
É por isso que o tamanho e o valor da rede se traduzem diretamente em segurança. Quanto mais poder de hash honesto ou capital em stake protegendo uma chain, mais um possível atacante precisa adquirir para obter controle majoritário, e mais ele tem a perder caso falhe ou caso o ataque destrua o valor do ativo. O consenso não é apenas uma forma de concordar sobre o registro; é o fosso econômico que mantém todo o sistema resistente a ataques Sybil e confiável.
4.4 Resistência à Adulteração vs. Imutabilidade Absoluta
É mais preciso descrever uma blockchain como resistente a adulterações e capaz de evidenciar adulterações do que como perfeitamente imutável. A distinção não é mero preciosismo; ela toca no cerne de como esses sistemas são, de fato, governados.
O caso mais emblemático é o da The DAO. Em 2016, a The DAO era um fundo de investimento de alto perfil construído como um smart contract na Ethereum, e chegou a concentrar uma parcela muito grande de todo o ether em circulação na época. Em 17 de junho de 2016, uma falha de reentrância no smart contract da The DAO foi explorada, resultando no roubo de 3,6 milhões de ETH, cerca de um terço de seus fundos, o que levou a um hard fork na Ethereum, criando duas blockchains: Ethereum e Ethereum Classic. O valor em jogo era enorme: o ataque drenou cerca de US$ 60 milhões em ether, e mesmo após um contra-ataque feito por hackers "do bem", os fundos roubados chegaram a representar cerca de 5% de todos os tokens Ethereum existentes na época.
Diante disso, a comunidade Ethereum fez algo marcante: alterou o próprio livro-razão. Em 20 de julho de 2016, na altura do bloco 1,92 milhão, a Ethereum introduziu uma mudança irregular de estado por meio de um hard fork, numa tentativa de devolver aproximadamente 3,6 milhões de ether que haviam sido retirados da The DAO. Em outras palavras, o registro "imutável" foi deliberadamente reescrito por consenso social. Quem rejeitava essa intervenção por princípio continuou operando a cadeia original, que se tornou a Ethereum Classic.
Esse episódio ilustra duas camadas de uma blockchain. Na base está a imutabilidade técnica: o custo criptográfico de reescrever o histórico. Acima dela está uma camada de governança e consenso social: as pessoas que operam os nós e podem, coletivamente, concordar em mudar as regras. A frase "código é lei" expressa o ideal de que o resultado de um smart contract deveria prevalecer não importa o quê, mesmo em caso de exploração maliciosa; o fork da The DAO mostrou que, na prática, uma comunidade determinada pode sobrepor-se ao código quando o que está em jogo é grande o suficiente. Qual abordagem é "correta" continua sendo uma das questões mais debatidas na área, e serve como lembrete de que a imutabilidade é, no fim das contas, uma propriedade que a rede escolhe sustentar, não uma lei da física.
5. Mecanismos de Consenso: Como as Redes Blockchain Chegam a um Acordo
5.1 O Que É um Mecanismo de Consenso?
Um mecanismo de consenso é o conjunto de regras e procedimentos pelos quais os nós distribuídos de uma rede concordam sobre o estado válido e atual do registro, mais especificamente, quais transações são legítimas e qual bloco será adicionado em seguida. É o motor de coordenação que transforma milhares de computadores independentes em um único registro coerente.
O consenso é necessário porque a blockchain opera em um ambiente sem confiança prévia entre as partes. Não existe um árbitro central para resolver disputas, então, quando dois nós enxergam informações conflitantes (por exemplo, dois blocos candidatos concorrentes), a rede precisa de uma forma objetiva, verificável e resistente a fraudes para decidir qual deles é válido. Um bom mecanismo de consenso faz com que a participação honesta seja a escolha mais racional e torna o comportamento desonesto caro ou contraproducente. Os diversos mecanismos a seguir são respostas diferentes para a mesma pergunta fundamental: como estranhos concordam sobre a verdade sem a necessidade de um chefe?
5.2 Prova de Trabalho (Proof of Work – PoW)
A Prova de Trabalho é o mecanismo de consenso original, introduzido pelo Bitcoin. No PoW, nós especializados chamados mineradores competem para resolver um quebra-cabeça matemático computacionalmente custoso: eles ajustam repetidamente o nonce do bloco e aplicam a função hash até encontrar um hash que atenda à meta de dificuldade da rede. O primeiro minerador a encontrar uma solução válida transmite o bloco, conquista o direito de adicioná-lo à cadeia e recebe uma recompensa (moedas recém-criadas mais as taxas de transação).
A garantia de segurança decorre diretamente desse gasto. Como adicionar um bloco exige computação real e custosa, reescrever o histórico significaria refazer esse trabalho para cada bloco desde o ponto de ataque, mais rápido do que toda a rede honesta consegue estender a cadeia legítima. Quanto mais profundo um bloco está enterrado, mais astronomicamente caro se torna revertê-lo. É isso que torna uma cadeia PoW estabelecida tão robusta.
As desvantagens são igualmente conhecidas. O PoW é intensivo em energia por design, já que a segurança é literalmente comprada com eletricidade; a rede do Bitcoin consome energia na escala de um país de médio porte. Também tende à centralização da mineração em grandes pools e operações industriais capazes de arcar com a eletricidade mais barata e o hardware mais eficiente. E é relativamente lento: o Bitcoin processa um número limitado de transações por bloco, com um novo bloco surgindo aproximadamente a cada dez minutos. O Bitcoin continua sendo o exemplo canônico de PoW e, para seus defensores, a segurança e a simplicidade do Proof of Work são características que valem o custo.
5.3 Proof of Stake (PoS)
O Proof of Stake substitui a competição computacional por garantias econômicas. Em vez de mineradores gastando eletricidade, os validadores bloqueiam ("fazem stake de") uma quantidade da criptomoeda da rede como garantia. O protocolo então seleciona validadores de forma probabilística, ponderada pelo tamanho de sua participação, para propor e validar novos blocos. A validação honesta gera recompensas; a participação é o que faz os validadores terem interesse real no resultado.
A principal vantagem é a eficiência energética. A transição do Ethereum para o Proof of Stake, conhecida como The Merge, é o exemplo mais emblemático. The Merge completou a migração do Ethereum para o consenso proof-of-stake em setembro de 2022, descontinuando oficialmente o proof-of-work e reduzindo o consumo de energia da rede em cerca de 99,95%. The Merge foi a transição do Ethereum de Proof of Work para Proof of Stake em 15 de setembro de 2022, eliminando a mineração intensiva em energia e, ao mesmo tempo, buscando melhorar a segurança e a escalabilidade.
O mecanismo que mantém os validadores do PoS honestos é o slashing: se um validador age de forma maliciosa (por exemplo, tentando validar duas versões conflitantes do histórico) ou comete negligência grave, o protocolo destrói parte ou a totalidade de seu colateral em stake. Isso transforma a desonestidade em uma perda financeira direta, substituindo o incentivo do PoW de "gastar eletricidade para atacar" por um incentivo de "perder capital para atacar". A mudança do Ethereum de PoW para PoS no The Merge levou anos para ser concretizada e é a mudança de consenso mais significativa da história do setor, demonstrando que uma grande rede pode trocar seu mecanismo de segurança enquanto continua em pleno funcionamento. Os críticos argumentam que o PoS pode favorecer grandes detentores de tokens e levanta suas próprias questões sobre a concentração de validadores, razão pela qual o design de staking, slashing e distribuição de validadores continua sendo uma área ativa de pesquisa.
5.4 Outros Mecanismos de Consenso Notáveis
Além do PoW e do PoS, vários outros mecanismos atendem a necessidades específicas.
Delegated Proof of Stake (DPoS). Os detentores de tokens votam para eleger um pequeno grupo de delegados que produzem blocos em nome da rede. Isso pode gerar alto throughput ao custo de maior centralização, já que relativamente poucos delegados detêm o poder de produção de blocos. EOS e TRON utilizam variantes do DPoS.
Proof of Authority (PoA). Um número limitado de validadores pré-aprovados e identificados protege a rede com base em sua reputação e autoridade, e não em stake ou trabalho computacional. É rápido e eficiente, mas depende da confiança nesses validadores, o que o torna adequado para redes privadas e de consórcio. A VeChain e algumas configurações do Hyperledger utilizam abordagens no estilo PoA.
Practical Byzantine Fault Tolerance (PBFT). Uma abordagem clássica de consenso em que nós conhecidos trocam mensagens em rodadas para chegar a um acordo sobre cada bloco, tolerando uma fração limitada de nós falhos ou mal-intencionados. Oferece baixa latência e finalidade imediata, o que a torna adequada para redes corporativas permissionadas, como a Hyperledger Besu, que usa variantes BFT como o QBFT.
Proof of History (PoH). A contribuição inovadora da Solana, um relógio criptográfico que cria uma ordenação verificável de eventos ao longo do tempo, permitindo que a rede concorde com a sequência de forma eficiente e suporte uma vazão muito alta, usado em conjunto com um sistema de Proof-of-Stake.
Uma comparação simples ajuda a situar cada um. Em termos de consumo de energia, o PoW é alto, enquanto PoS, PoA, PBFT e PoH são todos baixos. Em velocidade, o PoW é lento, o PoS é moderado, e DPoS, PoA, PBFT e PoH são rápidos. Em descentralização, PoW e PoS tendem a ser os mais abertos, enquanto DPoS, PoA e PBFT trocam descentralização por desempenho. Quanto ao modelo de segurança, o PoW se baseia no custo computacional, o PoS no stake econômico, e o PoA na identidade confiável. Não existe um mecanismo "melhor" único; cada um representa um ponto diferente no equilíbrio entre descentralização, segurança, velocidade e energia.
| Mecanismo | Segurança baseada em | Energia | Velocidade | Descentralização | Exemplos |
|---|---|---|---|---|---|
| Proof of Work | Custo computacional | Alta | Lenta | Alta | Bitcoin |
| Proof of Stake | Capital bloqueado (stake) | Baixa | Média | Alta | Ethereum |
| Delegated PoS | Delegados eleitos | Baixa | Rápida | Menor | EOS, TRON |
| Proof of Authority | Identidade dos validadores | Baixa | Rápida | Baixa | VeChain |
| BFT (PBFT, QBFT) | Votação entre nós conhecidos | Baixa | Rápida | Baixa | Hyperledger Besu, Cosmos |
| Proof of History | Relógio criptográfico junto ao PoS | Baixa | Muito rápida | Ligada ao PoS | Solana |
Os principais mecanismos de consenso, comparados
6. Tipos de Redes Blockchain
6.1 Blockchain Pública
Uma blockchain pública é aberta a qualquer pessoa, totalmente descentralizada e sem permissão. Qualquer um pode baixar o software, rodar um node, ler o ledger, enviar transações e, dependendo do design, participar do consenso, tudo isso sem precisar de aprovação de nenhuma autoridade central.
Os exemplos mais conhecidos são Bitcoin, Ethereum, Litecoin e Solana. Essas redes são mantidas por milhares de participantes distribuídos e protegidas por mecanismos de consenso robustos.
As blockchains públicas são mais indicadas para casos de uso em que a abertura e a resistência à censura são o ponto central: criptomoedas, protocolos DeFi abertos, NFTs e aplicações que precisam continuar acessíveis independentemente da vontade de uma única autoridade. As contrapartidas são reais. As chains públicas costumam ser mais lentas e menos privadas do que as alternativas centralizadas, já que cada transação é processada e armazenada em toda a rede e fica visível para todos, e sua natureza sem permissão e pseudônima pode dificultar o cumprimento de certas exigências regulatórias, um dos motivos pelos quais instituições reguladas costumam combinar a liquidação em chain pública com ferramentas de compliance adicionais.
6.2 Blockchain Privada
Uma blockchain privada é controlada por uma única organização. Ela é permissionada, ou seja, os participantes precisam ser convidados, conhecidos e aprovados, e o operador decide quem pode ler, gravar e validar dados. É, essencialmente, um banco de dados distribuído com a integridade criptográfica característica da blockchain, mas com governança centralizada.
Implementações típicas são construídas sobre frameworks como Hyperledger Besu (compatível com Ethereum e hoje o mais usado), Hyperledger Fabric ou Corda, da R3, implantados dentro do próprio ambiente da empresa.
Blockchains privadas são ideais para registros corporativos, auditoria interna e processos como rastreamento de cadeia de suprimentos dentro de uma única organização, onde todos os participantes fazem parte de ou confiam em uma mesma entidade. A troca é explícita: uma blockchain privada abre mão da descentralização (e, portanto, da resistência à censura e da ausência de necessidade de confiança) em troca de velocidade, privacidade e controle. Como um único operador comanda tudo, é preciso confiar nesse operador, o que de certa forma enfraquece a promessa "trustless", mas para muitos casos de uso corporativo interno essa é uma troca perfeitamente aceitável e até desejável.
6.3 Blockchain de Consórcio (Federada)
Uma blockchain de consórcio ou federada não é governada por uma única empresa nem pelo público em geral, mas por um grupo pré-selecionado de organizações que operam a rede em conjunto. Os direitos de validação e a governança são compartilhados entre esses membros, estabelecendo um meio-termo entre a abertura das blockchains públicas e o controle centralizado das privadas.
Alguns exemplos incluem a Quorum (originalmente desenvolvida pelo JPMorgan), implementações da R3 Corda usadas por consórcios bancários e a Energy Web Chain, no setor de energia. Hoje a maioria dos novos projetos de consórcio escolhe tecnologia compatível com Ethereum (EVM), e cada vez mais se ancoram a uma rede pública para herdar sua segurança.
Blockchains de consórcio são ideais para o compartilhamento de dados entre diferentes organizações de um mesmo setor, quando várias empresas precisam de um registro comum e confiável, mas nenhuma delas está disposta a deixar um concorrente ou um único fornecedor assumir o controle. Casos de uso clássicos incluem financiamento comercial, registros médicos compartilhados e liquidação interbancária, situações em que um grupo de bancos ou empresas opera a rede coletivamente. Esse modelo é especialmente relevante para o setor financeiro regulado, pois combina a eficiência e a privacidade exigidas pelas instituições com uma governança distribuída que nenhum membro isoladamente pode explorar em seu próprio benefício.
6.4 Blockchain Híbrida
Uma blockchain híbrida combina elementos de redes públicas e privadas, permitindo que uma organização mantenha certos dados e processos privados enquanto expõe outros publicamente. Esse design permite que uma empresa controle o acesso a informações sensíveis e, ao mesmo tempo, aproveite a transparência e a verificabilidade de um livro-razão público para as partes que devem ser abertas.
A arquitetura da Dragonchain é frequentemente citada como um design híbrido, e o IBM Food Trust, construído sobre o Hyperledger, utiliza transparência seletiva para que os participantes compartilhem apenas os dados que cada contraparte tem direito de ver, ao mesmo tempo em que comprova a integridade do registro como um todo.
As organizações normalmente optam pela arquitetura híbrida quando precisam da verificabilidade pública e da confiança de uma rede aberta para algumas interações (como comprovar a procedência para um consumidor), mas precisam manter detalhes comercialmente sensíveis (como preços ou condições com fornecedores) em sigilo. É uma solução pragmática para empresas que desejam a credibilidade de uma ancoragem pública sem expor totalmente suas operações.
| Pública | Privada | Consórcio | Híbrida | |
|---|---|---|---|---|
| Quem participa | Qualquer pessoa, sem permissão | Só convidados de uma organização | Um grupo de instituições selecionadas | Depende do dado: parte aberta, parte fechada |
| Quem governa | A rede como um todo | Uma organização | Os membros, em conjunto | A organização que a projeta |
| Privacidade | Tudo visível (pseudônimo) | Alta | Alta entre membros | Seletiva |
| Velocidade | Menor | Alta | Alta | Variável |
| Exemplos | Bitcoin, Ethereum, Solana | Hyperledger Besu, Hyperledger Fabric | Quorum, Energy Web Chain | Dragonchain, IBM Food Trust |
| Ideal para | Cripto, DeFi, NFTs | Registros e auditoria internos | Trade finance, liquidação interbancária | Rastreabilidade com dados comerciais privados |
Os quatro tipos de rede blockchain em um relance
6.5 Sidechains e Soluções de Camada 2 (Layer-2)
Com as blockchains de camada base atingindo seus limites de capacidade, surgiram duas famílias de abordagens de escalabilidade.
As sidechains são blockchains separadas e independentes, conectadas a uma cadeia principal por meio de um "peg" (atrelamento) bidirecional que permite a movimentação de ativos entre elas. Elas operam seu próprio consenso e podem ter características de desempenho diferentes, aliviando a carga de atividade da cadeia principal. A Liquid Network, atrelada ao Bitcoin, é um exemplo conhecido.
As soluções Layer-2, por outro lado, são construídas diretamente sobre uma camada base (Layer 1) e herdam sua segurança enquanto processam transações fora da chain principal. As principais categorias são os rollups (que agrupam várias transações fora da chain e publicam provas ou dados comprimidos de volta na Layer 1, incluindo optimistic rollups e zero-knowledge rollups), os state channels (que permitem que as partes façam transações privadamente fora da chain e liquidem apenas o resultado final on-chain) e o plasma (um framework anterior para child chains fora da chain).
Essas abordagens são importantes porque ampliam as capacidades das blockchains de camada base, aumentando drasticamente o throughput e reduzindo as taxas, ao mesmo tempo em que ancoram a segurança na Layer 1 subjacente. O scaling de Layer-2, as provas de conhecimento zero (zero-knowledge proofs) e a interoperabilidade entre chains estão entre as fronteiras mais ativas do setor, e são exatamente o tipo de tema de infraestrutura abordado na trilha Blockchain Infrastructure and Emerging Technologies do MERGE Madrid, uma das seis trilhas distribuídas em três palcos, onde equipes de protocolo e construtores institucionais comparam o que realmente está em produção.
MERGE Institute
Aprenda cripto e ativos digitais com os líderes do ecossistema
Programa de 12 semanas, em espanhol, com profissionais em atividade. Arquitetura blockchain, consenso e escalabilidade estão no Módulo 6.
Experimente uma aula grátis →
7. Smart Contracts Explicados: a Camada Programável do Blockchain
7.1 O Que É um Smart Contract?
Um smart contract (contrato inteligente) é um código autoexecutável armazenado em um blockchain que aplica automaticamente os termos de um acordo quando condições predefinidas são atendidas. Em vez de depender de um banco, um advogado ou um agente fiduciário para cumprir um acordo, a lógica é escrita em código que roda exatamente como foi programado, visível para todos e fora do controle unilateral de qualquer parte.
A origem intelectual do conceito é anterior ao blockchain. O cientista da computação e estudioso do direito Nick Szabo propôs a ideia de smart contracts em 1994, muito antes de existir uma plataforma capaz de executá-los, imaginando acordos incorporados em código que se executariam automaticamente.
A analogia clássica é a de uma máquina de vendas automáticas. Você insere as moedas corretas, aperta um botão, e a máquina libera o produto automaticamente, sem caixa, sem intermediário, sem margem para decisão. O "contrato" (pague este valor, receba este item) é garantido pelo mecanismo da máquina. Um smart contract generaliza essa ideia para qualquer lógica dentro de um blockchain: você define as condições e os resultados, publica o código, e a rede o executa fielmente sempre que as condições forem acionadas. O detalhe importante é que um smart contract faz exatamente o que seu código determina, nem mais, nem menos, o que é, ao mesmo tempo, seu maior ponto forte e, como veremos, seu principal risco.
Um smart contract é uma regra "se acontecer isto, faça aquilo" que se cumpre sozinha
7.2 Como os Smart Contracts Funcionam no Blockchain
Os smart contracts seguem um ciclo de vida bem definido. A implantação é a primeira etapa: um desenvolvedor escreve o contrato em uma linguagem como Solidity (usada no Ethereum), compila o código e o envia à blockchain como uma transação especial. Uma vez incluído em um bloco, o contrato passa a existir em seu próprio endereço exclusivo na rede, como uma conta autônoma feita de código.
A execução acontece em seguida: qualquer usuário, ou qualquer outro smart contract, pode acionar as funções do contrato enviando uma transação para o endereço dele, opcionalmente com dados e fundos. A rede então executa o código do contrato de acordo com sua lógica.
A garantia que torna isso confiável sem necessidade de intermediários é o determinismo. Cada nó da rede executa o mesmo código de contrato com as mesmas entradas e precisa chegar exatamente ao mesmo resultado; caso contrário, a rede não conseguiria entrar em consenso sobre o novo estado. Esse determinismo é o que permite que pessoas que não se conhecem confiem no resultado de um smart contract sem precisar confiar umas nas outras ou em qualquer operador: o resultado é reproduzível e verificável por toda a rede.
Na Ethereum, o processamento computacional tem um custo definido pelas taxas de gas. Toda operação executada por um contrato consome uma certa quantidade de gas, que o usuário paga em ether. O gas tem duas funções: remunerar os validadores pelos recursos computacionais utilizados e evitar abusos, já que um loop infinito ou um contrato ineficiente consumiria uma quantidade proibitiva de gas e simplesmente ficaria sem recursos antes de conseguir prejudicar a rede. Essa cobrança econômica é essencial para manter estável e protegido contra spam um computador compartilhado e Turing-completo. Juntos, a implantação, a execução determinística e a precificação baseada em gas transformam uma blockchain de um livro-razão passivo em uma plataforma programável, a base das finanças descentralizadas (DeFi), da tokenização e de boa parte da economia emergente de ativos digitais.
7.3 Casos de Uso dos Smart Contracts
Os smart contracts impulsionam uma gama crescente de aplicações.
Finanças descentralizadas (DeFi). Essa é a categoria mais madura. Smart contracts operam mercados automatizados de empréstimo e tomada de crédito, exchanges descentralizadas e provisão de liquidez sem a necessidade de um banco ou corretora no meio do processo. Protocolos como Uniswap (negociação automatizada) e Aave (empréstimo e tomada de crédito) são inteiramente governados por código, que detém e movimenta bilhões em ativos.
NFTs (tokens não fungíveis). Os contratos inteligentes definem a propriedade, a procedência, as regras de transferência e até os royalties contínuos de itens digitais únicos, permitindo a comprovação de propriedade digital e termos de revenda programáveis.
Automação da cadeia de suprimentos. Os contratos podem liberar pagamentos automaticamente assim que um oráculo ou sensor IoT confirmar que as mercadorias foram entregues ou que um carregamento chegou a um ponto de controle, reduzindo disputas e reconciliações manuais.
Seguros. As apólices paramétricas pagam automaticamente quando uma fonte de dados confiável (um oráculo) informa que um gatilho predefinido ocorreu, por exemplo, um voo atrasado além de um limite ou um índice de chuva abaixo de determinado nível, eliminando a demora no processamento de sinistros.
Votação e governança. Sistemas de votação on-chain usam contratos inteligentes para apurar votos de forma transparente e à prova de fraudes, o que sustenta a governança de DAOs e de muitos protocolos.
Uma categoria especialmente relevante para instituições é a tokenização, que representa ativos do mundo real, como fundos, títulos ou valores mobiliários, como tokens regidos por contratos inteligentes. É aí que os contratos inteligentes se encontram com os mercados de capitais regulamentados, e esse é o foco de uma trilha dedicada à Tokenização e Mercados de Capitais na MERGE Madrid, onde gestores de ativos e provedores de infraestrutura de mercado comparam o que já está em operação sob as estruturas regulatórias em evolução da Europa.
7.4 Limitações e Riscos dos Contratos Inteligentes
Os contratos inteligentes trazem riscos reais que qualquer usuário sério precisa entender.
O princípio do "código é lei" é uma faca de dois gumes. Como o código executa exatamente da forma como foi escrito e é difícil de alterar, um bug não é apenas um defeito, é uma vulnerabilidade explorável que um invasor pode acionar e que pode ser impossível de corrigir a tempo. O DAO é o exemplo clássico: uma vulnerabilidade no The DAO, uma organização autônoma descentralizada na blockchain Ethereum, permitiu que um hacker desviasse dezenas de milhões de dólares em ether, um incidente que drenou cerca de US$ 60 milhões e acabou dividindo a rede Ethereum.
O problema do oráculo é outra limitação fundamental. Contratos inteligentes não conseguem acessar nativamente dados externos à sua blockchain; eles só conhecem o que está on-chain. Para reagir a eventos do mundo real (um preço, uma leitura climática, a confirmação de uma entrega), eles dependem de oráculos, serviços de terceiros que alimentam dados externos. Isso reintroduz um elemento de confiança e um possível ponto de falha ou manipulação, razão pela qual o design de oráculos robustos e descentralizados é uma importante área de pesquisa.
A possibilidade de atualização também é um desafio. A mesma imutabilidade que torna os contratos confiáveis também dificulta sua correção. Desenvolvedores usam padrões complexos, como contratos proxy, para permitir atualizações, mas isso traz seus próprios riscos e pode reintroduzir controle centralizado se não for feito com cuidado.
Por fim, a validade jurídica ainda é incerta. Um contrato inteligente executa seu código de forma confiável, mas se essa execução constitui ou não um contrato juridicamente vinculante, e como ela interage com as leis de proteção ao consumidor, de valores mobiliários e contratual, varia conforme a jurisdição e ainda está sendo definido. O código pode impor um resultado; mas não pode, por si só, garantir que os tribunais o reconheçam. Essas limitações não anulam o valor da tecnologia, mas explicam por que auditorias, verificação formal, seguros e revisão jurídica se tornaram práticas padrão em implementações sérias de contratos inteligentes.
8. História e Evolução da Tecnologia Blockchain
- 1982David ChaumSistemas mantidos por grupos que não confiam entre si
- 1991Haber e StornettaPrimeira cadeia de documentos selada criptograficamente
- 1997HashcashAdam Back inventa a prova de trabalho contra o spam
- 2008Whitepaper do BitcoinSatoshi Nakamoto publica 9 páginas que mudam tudo
- 2009Bloco gêneseNasce o primeiro blockchain real
- 2015EthereumOs smart contracts chegam a uma rede pública
- 2016The DAOUm hack termina em hard fork: nasce o Ethereum Classic
- 2020DeFi SummerBilhões em protocolos de finanças descentralizadas
- 2022The MergeO Ethereum passa para Proof of Stake e reduz seu consumo de energia em 99,95%
- 2024-25ETFs, MiCA e stablecoinsETFs spot de Bitcoin, MiCA em vigor e stablecoins acima de US$ 300 bi
De 1982 a 2025: a história do blockchain em 10 momentos
8.1 As Fundações Pré-Bitcoin (anos 1980–2008)
O blockchain não surgiu do nada; ele reuniu décadas de pesquisa criptográfica. Em 1982, a tese de doutorado do criptógrafo David Chaum explorou sistemas computacionais que poderiam ser estabelecidos e mantidos por grupos mutuamente desconfiados, uma formulação inicial do problema que os blockchains viriam a resolver mais tarde. Chaum foi pioneiro em conceitos de dinheiro digital que influenciaram todo o campo.
Em 1991, os pesquisadores Stuart Haber e W. Scott Stornetta publicaram um trabalho sobre como carimbar documentos digitais com data e hora de forma que não pudessem ser retroativamente alterados ou adulterados, encadeando registros criptograficamente, amplamente considerado a primeira descrição de uma cadeia de blocos protegida criptograficamente. Em 1992, eles incorporaram árvores de Merkle ao design, permitindo que muitos documentos fossem reunidos em um único bloco de forma eficiente, um antecessor direto de como os blocos modernos resumem transações.
Em 1997, Adam Back criou o Hashcash, um sistema de prova de trabalho originalmente projetado para combater spam de e-mail exigindo um pequeno custo computacional por mensagem. Esse conceito de prova de trabalho mais tarde se tornaria o motor da mineração do Bitcoin. Em 2004, Hal Finney desenvolveu o Reusable Proof of Work (RPOW), um sistema que estendeu essas ideias em direção a um token de valor utilizável. Em 2008, todos os ingredientes essenciais, hashing criptográfico, registros encadeados com carimbo de tempo, árvores de Merkle e prova de trabalho, já existiam; o que faltava era um design que combinasse tudo isso em um sistema totalmente descentralizado e resistente a gasto duplo, sem a necessidade de nenhuma parte confiável.
8.2 O Whitepaper do Bitcoin e o Nascimento do Blockchain (2008–2009)
Em outubro de 2008, uma pessoa ou grupo usando o pseudônimo Satoshi Nakamoto publicou um whitepaper de nove páginas intitulado "Bitcoin: A Peer-to-Peer Electronic Cash System". O documento descrevia como combinar prova de trabalho, um livro-razão distribuído e incentivos econômicos para que uma rede de participantes que não confiam uns nos outros pudesse concordar sobre um histórico de transações e evitar o gasto duplo sem nenhuma autoridade central. Foi nesse momento que a blockchain, como a conhecemos hoje, foi concebida.
Em janeiro de 2009, Nakamoto minerou o bloco gênese, o Bloco 0, o primeiro bloco da blockchain do Bitcoin e a primeira blockchain real a existir. Incorporada ao bloco gênese estava uma frase: "The Times 03/Jan/2009 Chancellor on brink of second bailout for banks", uma referência a uma manchete de jornal daquele dia. A mensagem funcionava tanto como um registro de tempo que comprovava que o bloco não havia sido criado antes, quanto como um comentário pontual sobre a fragilidade do sistema bancário tradicional ao qual o Bitcoin foi criado para oferecer uma alternativa.
Dias depois, em 12 de janeiro de 2009, aconteceu a primeira transação de Bitcoin: Satoshi Nakamoto enviou bitcoin para Hal Finney, o criptógrafo que havia desenvolvido o RPOW anos antes. Uma tecnologia que até então só existia em artigos acadêmicos e listas de discussão agora estava em operação real, registrando transações verdadeiras em um livro-razão público e descentralizado.
8.3 Adoção Inicial e a Era das Altcoins (2010–2014)
Durante seu primeiro ano, o Bitcoin não tinha preço de mercado. Isso mudou em 2010 com a primeira compra conhecida no mundo real: um programador pagou 10.000 BTC por duas pizzas, um evento hoje celebrado anualmente como o Bitcoin Pizza Day e um lembrete vívido de como o valor dessa tecnologia era incerto e estava em seus primórdios. (Esses valores, claro, oscilaram enormemente desde então, e os criptoativos podem perder valor.)
Em 2011, surgiram as primeiras criptomoedas alternativas, ou altcoins, incluindo Litecoin e Namecoin, à medida que desenvolvedores começaram a experimentar variações do design do Bitcoin e a explorar usos para o blockchain além de simples pagamentos. A ideia de que um blockchain poderia fazer mais do que movimentar uma única moeda começou a ganhar força.
Em 2013, um jovem programador chamado Vitalik Buterin publicou o whitepaper do Ethereum, propondo um blockchain com uma linguagem de programação embutida, um "computador mundial" no qual qualquer pessoa poderia implantar contratos inteligentes e aplicações descentralizadas. Essa visão de um blockchain programável se mostraria extremamente influente. Em 2014, o projeto Ethereum realizou uma venda pública (crowdsale) para financiar seu desenvolvimento, e o Ripple (XRP) ganhou destaque por focar em pagamentos interbancários transfronteiriços, sinalizando um interesse institucional precoce pela tecnologia.
8.4 A Revolução dos Contratos Inteligentes e o Blockchain Corporativo (2015–2018)
Em julho de 2015, a mainnet do Ethereum foi lançada, e os contratos inteligentes saíram do papel para se tornarem realidade. Os desenvolvedores agora podiam implantar lógica programável em um blockchain público, lançando as bases para o DeFi, os NFTs, a tokenização e muito do que viria depois.
Ainda em 2015, a Linux Foundation lançou o projeto Hyperledger, uma iniciativa guarda-chuva para frameworks de blockchain com permissão, voltados a empresas que queriam os benefícios do ledger distribuído sem precisar de uma rede pública e sem permissão. O blockchain corporativo havia chegado como um campo sério de atuação.
Em 2016, o hack da The DAO e o hard fork do Ethereum que se seguiu, dividindo a rede em Ethereum e Ethereum Classic, se tornou um marco decisivo na governança, forçando a comunidade a enfrentar o verdadeiro significado da imutabilidade e a questão de quem, afinal, controla uma rede descentralizada. Em 2017, o boom das Initial Coin Offerings (ICOs) trouxe uma onda de projetos levantando fundos por meio da emissão de tokens, a febre do CryptoKitties ficou famosa por congestionar a rede Ethereum, mostrando como uma única aplicação popular podia sobrecarregar toda a rede, e o preço do Bitcoin disparou chegando perto dos $20.000, atraindo a atenção do público em geral. Em 2018, consórcios empresariais como a R3 e a Enterprise Ethereum Alliance se multiplicaram, e reguladores ao redor do mundo intensificaram a fiscalização do setor, preparando o terreno para a era de conformidade regulatória que viria a seguir.
8.5 Maturação, DeFi, NFTs e Layer-2 (2019–Presente)
A partir de 2019, o blockchain deixou de ser apenas uma fronteira especulativa e passou a fazer parte da agenda institucional. Bancos centrais começaram a realizar experimentos sérios com moedas digitais de banco central (CBDCs), e o Facebook anunciou seu projeto Libra (que depois foi renomeado para Diem), que, mesmo sem nunca ter sido lançado, mobilizou formuladores de políticas públicas no mundo todo a levar o dinheiro digital a sério.
Em 2020, o "DeFi Summer" viu bilhões de dólares depositados em protocolos descentralizados de empréstimo, negociação e geração de rendimento, mostrando que as finanças baseadas em contratos inteligentes podiam operar em grande escala, enquanto o Ethereum lançava sua Beacon Chain, a camada de proof-of-stake que mais tarde se fundiria com a rede principal. Em 2021, o mercado de NFTs explodiu na consciência pública (uma obra digital de Beeple foi vendida por cerca de $69 milhões), El Salvador se tornou o primeiro país a adotar o Bitcoin como moeda de curso legal, e os rollups Layer-2 ganharam tração real como solução de escalabilidade.
Em seguida, veio um marco técnico decisivo. O Merge, a transição do Ethereum de Proof of Work para Proof of Stake em 15 de setembro de 2022, reduziu o consumo de energia da rede em cerca de 99,95%. Depois, a porta institucional se abriu ainda mais: em 10 de janeiro de 2024, a SEC dos Estados Unidos aprovou os pedidos de 11 ETFs (fundos negociados em bolsa) de Bitcoin à vista. É importante notar que o regulador fez questão de delimitar bem o alcance dessa decisão: como enfatizou Gensler, "embora tenhamos aprovado hoje a listagem e a negociação de determinadas cotas de ETPs de bitcoin à vista, não aprovamos nem endossamos o bitcoin." Essa trajetória de mais de uma década, que vai de um whitepaper de nove páginas a produtos de investimento regulados nas principais bolsas, mostra o quanto a tecnologia evoluiu, mesmo com questões de regulação, escalabilidade e governança ainda bastante em aberto. Na Europa, o Regulamento de Mercados de Criptoativos (MiCA) é plenamente aplicável desde dezembro de 2024, dando à região uma das estruturas regulatórias mais completas do mundo para criptoativos, um dos principais motivos pelos quais instituições na Europa e na América Latina estão deixando de lado os experimentos e partindo para a produção.
A maior conferência de cripto e ativos digitais
Bancos, fintechs e o ecossistema cripto na mesma mesa. Duas edições em 2027:
9. Benefícios da Tecnologia Blockchain
Deixando de lado a parte técnica, vale deixar claro por que as organizações investem em blockchain. Os benefícios giram em torno de alguns temas duradouros.
Confiança sem intermediários. A proposta de valor central é permitir que partes que não confiam umas nas outras consigam transacionar de forma confiável sem um intermediário central, o que pode reduzir custos, risco de contraparte e atrasos na liquidação.
Transparência e auditabilidade. Com a arquitetura certa, cada transação fica registrada em um livro-razão compartilhado e à prova de adulteração, oferecendo a auditores, reguladores e contrapartes uma única fonte de verdade e simplificando enormemente a conciliação.
Segurança e integridade. A vinculação criptográfica e a replicação distribuída tornam os registros extremamente resistentes a adulterações e eliminam o ponto único de falha inerente a um banco de dados centralizado.
Eficiência e velocidade nos contextos certos. Ao automatizar processos com contratos inteligentes e eliminar camadas de intermediação, o blockchain consegue reduzir liquidações que tradicionalmente levam dias para apenas minutos, principalmente em pagamentos internacionais e liquidação de valores mobiliários.
Programabilidade. Os contratos inteligentes transformam registros estáticos em fluxos de trabalho automatizados, possibilitando produtos totalmente novos, como dinheiro programável, ativos tokenizados e acordos autoexecutáveis.
Esses benefícios são reais, mas dependem do contexto. Um blockchain não é automaticamente melhor do que um banco de dados centralizado bem administrado; ele realmente compensa quando várias partes que não confiam totalmente umas nas outras precisam de um registro compartilhado e à prova de adulteração. Quando um único operador confiável já é suficiente, um banco de dados tradicional costuma ser mais simples e mais rápido.
10. Usos do Blockchain Além das Criptomoedas
Embora as criptomoedas tenham sido a primeira aplicação, hoje a tecnologia sustenta uma ampla gama de casos de uso.
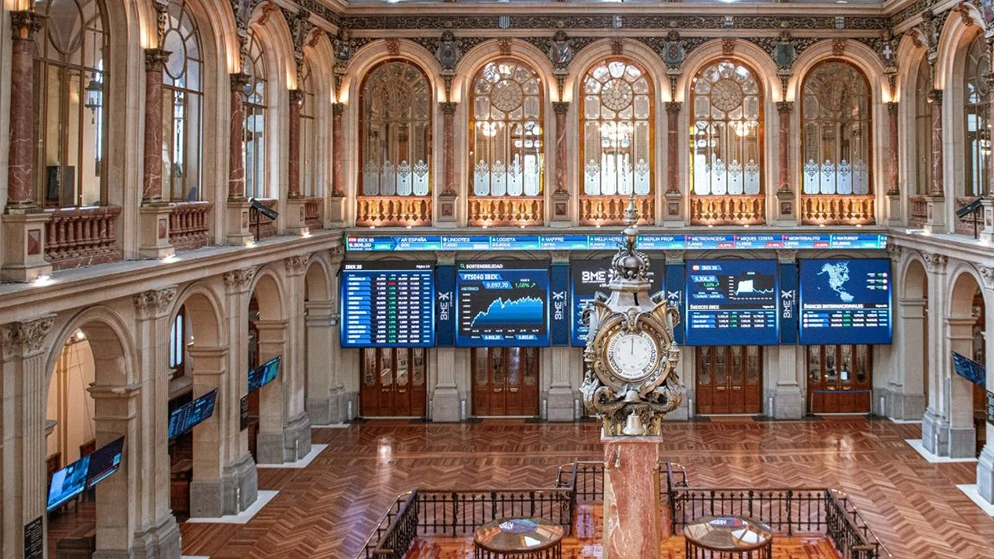
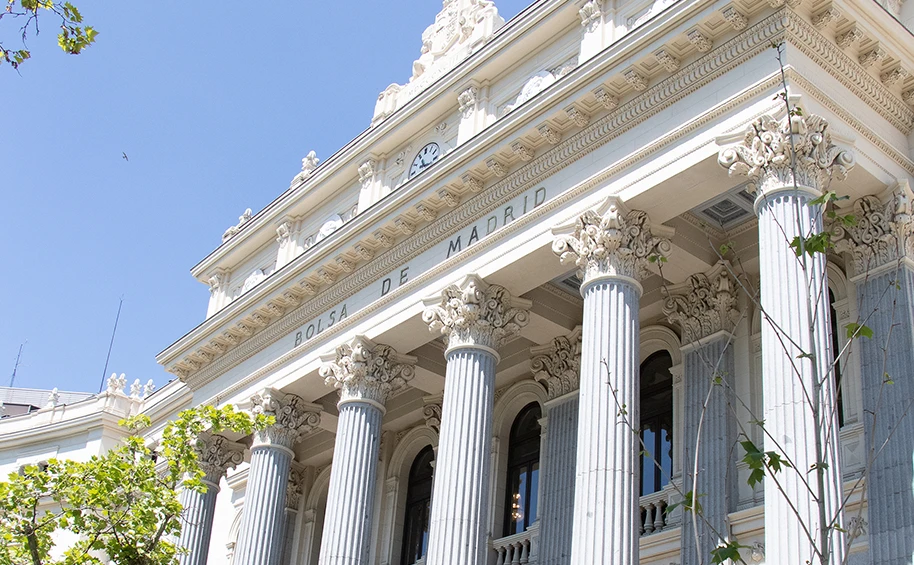
A Bolsa de Madri, sede do Institutional Summit do MERGE Madrid 2026, onde bancos, reguladores e provedores de infraestrutura debatem como levar o blockchain à produção
Pagamentos e remessas. Stablecoins e redes blockchain conseguem movimentar valor entre países de forma rápida e com custo menor do que o sistema bancário correspondente tradicional. É por isso que os bancos estão explorando ativamente, e, em alguns casos, já emitindo, suas próprias stablecoins.
Tokenização de ativos do mundo real. Títulos, fundos, imóveis e outros ativos podem ser representados como tokens, o que viabiliza a propriedade fracionada, liquidação mais rápida e novas formas de liquidez. Essa é uma das aplicações institucionais mais acompanhadas de perto nos mercados regulados.
Cadeia de suprimentos e rastreabilidade. O blockchain permite rastrear produtos da origem até a prateleira, oferecendo a consumidores e reguladores uma rastreabilidade verificável e ajudando a combater falsificações e fraudes.
Identidade e credenciais. Identidade autossoberana e credenciais verificáveis permitem que as pessoas comprovem informações sobre si mesmas (idade, qualificações, licenças) sem expor dados pessoais desnecessários.
Saúde, energia e registros públicos. Redes em consórcio e com permissão vêm sendo usadas para prontuários médicos compartilhados, negociação de energia, registros de imóveis e outras áreas em que múltiplas partes precisam de um registro confiável em comum.
DeFi e infraestrutura financeira. Empréstimos, negociações, derivativos e gestão de ativos podem funcionar como protocolos abertos, e as instituições tradicionais vêm testando cada vez mais versões com permissão desses mesmos modelos.
O ponto em comum é que o blockchain gera valor sempre que várias partes precisam compartilhar e confiar em um registro comum sem ceder o controle a um único operador, exatamente a convergência entre finanças tradicionais e economia digital que instituições na Europa e na América Latina estão enfrentando agora.
11. Plataformas Blockchain Relevantes e Blockchain vs. Bitcoin
Um ponto de confusão comum merece uma explicação direta: blockchain é a tecnologia de base, enquanto o Bitcoin é apenas uma aplicação específica dela. O Bitcoin é uma criptomoeda que roda em uma blockchain, mas a blockchain também é a base dos contratos inteligentes da Ethereum, de sistemas corporativos de cadeia de suprimentos e muito mais. Todo bitcoin envolve blockchain, mas nem toda blockchain envolve bitcoin. Dizer "blockchain" quando você quer dizer "Bitcoin" é como dizer "a internet" quando você quer dizer "e-mail".
Cada uma das principais plataformas ocupa um espaço distinto. O Bitcoin é a blockchain Proof-of-Work original e mais segura, otimizada como reserva de valor descentralizada e rede de liquidação. O Ethereum é a principal plataforma de contratos inteligentes, hoje protegida por Proof of Stake, e é a base da maior parte do DeFi, dos NFTs e da tokenização. O Solana prioriza alta capacidade de processamento e taxas baixas usando sua inovação de Proof-of-History junto com o Proof of Stake. Outras redes públicas relevantes incluem Cardano, Avalanche, Polkadot e Polygon (um ecossistema de escalabilidade da Ethereum amplamente utilizado). No lado corporativo e de consórcios, Hyperledger Besu, compatível com Ethereum, tornou-se a opção mais comum, à frente de frameworks permissionados clássicos como Hyperledger Fabric, R3 Corda e Quorum, usados em finanças e cadeias de suprimentos.
Cada plataforma representa escolhas diferentes dentro dos trade-offs descritos ao longo deste guia: descentralização versus velocidade, abertura versus controle, segurança versus custo. Não existe um vencedor universal; a plataforma certa depende inteiramente do caso de uso, do contexto regulatório e das partes envolvidas. É importante destacar que nada disso é uma recomendação de compra ou manutenção de qualquer ativo específico; os valores dos criptoativos flutuam e podem perder valor, e quem estiver avaliando exposição a investimentos deve consultar as informações de risco relevantes em mmerge.io/riesgos.
12. Desafios e Limitações do Blockchain
Apesar de todo o seu potencial, o blockchain enfrenta desafios reais e ainda não resolvidos, que as instituições avaliam com cautela.
Escalabilidade. As blockchains públicas de camada base processam muito menos transações por segundo do que as redes de pagamento centralizadas, e é por isso que existem rollups de Camada 2, sidechains e modelos alternativos de consenso. O chamado "trilema do blockchain", a dificuldade de alcançar descentralização, segurança e escalabilidade ao mesmo tempo, continua sendo a principal tensão técnica do setor.
É difícil maximizar as três ao mesmo tempo. Bitcoin e Ethereum priorizam segurança e descentralização; a Solana e as redes privadas abrem mão de parte da descentralização (menos nós, ou nós mais exigentes) para ganhar velocidade.
Por isso Bitcoin e Ethereum buscam escalabilidade fora da rede principal, em Layer-2 e rollups, sem abrir mão da segurança da camada base.
O trilema do blockchain
Consumo de energia. As cadeias baseadas em Proof-of-Work consomem uma quantidade significativa de energia, embora a migração de grandes redes como a Ethereum para o Proof of Stake tenha mostrado que isso é uma escolha de design, e não uma característica inerente a todas as blockchains.
Incerteza regulatória. As regras variam muito entre jurisdições e continuam evoluindo. Estruturas como a MiCA, da União Europeia, trazem uma clareza bem-vinda ao continente europeu, mas a fragmentação global e o status jurídico ainda indefinido de contratos inteligentes e tokens tornam a conformidade mais complexa.
Experiência do usuário e gestão de chaves. A autocustódia coloca toda a responsabilidade pela segurança nas mãos do usuário; perder a chave privada significa perder os fundos de forma permanente, e a experiência geral ainda é intimidadora para quem não é especialista.
Interoperabilidade. Com tantas cadeias operando em paralelo, transferir ativos e dados entre elas com segurança é uma tarefa difícil, e as pontes entre blockchains (cross-chain bridges) têm sido alvo recorrente de grandes ataques.
Riscos de contratos inteligentes e riscos sistêmicos. Como mostraram o caso da DAO e vários incidentes posteriores, vulnerabilidades no código, manipulação de oráculos e infraestrutura concentrada podem causar perdas significativas. Incidentes de segurança devem ser relatados com precisão e entendidos como lembretes de que a tecnologia ainda está amadurecendo.
Nenhum desses desafios é necessariamente fatal, e todos são alvo de intensa pesquisa e investimento. Mas uma avaliação honesta do blockchain exige enxergar, ao mesmo tempo, seus benefícios reais e suas limitações reais, e é exatamente essa a perspectiva equilibrada e baseada em evidências que as instituições trazem para a mesa.
MERGE Institute
Aprenda cripto e ativos digitais com os líderes do ecossistema
Programa de 12 semanas, em espanhol, com profissionais em atividade. Arquitetura blockchain, consenso e escalabilidade estão no Módulo 6.
Experimente uma aula grátis →Principais Conclusões
- Uma blockchain é um livro-razão distribuído, criptograficamente encadeado e de registro imutável, mantido por diversos nós independentes, sendo a forma mais conhecida de tecnologia de registro distribuído (DLT); toda blockchain é uma DLT, mas nem toda DLT é uma blockchain.
- Suas propriedades centrais, descentralização, transparência, imutabilidade e segurança, resultam da interação entre hashing criptográfico, assinaturas de chave pública e mecanismos de consenso como Proof of Work e Proof of Stake, cada um com diferentes trade-offs entre consumo de energia, velocidade e descentralização.
- As redes variam de totalmente públicas e sem permissão (Bitcoin, Ethereum) a redes privadas e de consórcio usadas por empresas e bancos; a escolha certa depende inteiramente do caso de uso e do contexto regulatório.
- Os contratos inteligentes acrescentam uma camada programável que impulsiona DeFi, NFTs, tokenização e acordos automatizados, mas trazem riscos reais, incluindo vulnerabilidades de código, o problema do oráculo e uma aplicabilidade jurídica ainda incerta.
- "Imutável" é melhor compreendido como resistente a adulterações e capaz de evidenciar tentativas de violação: como mostrou o hard fork da DAO em 2016, uma comunidade determinada pode até reverter o próprio livro-razão, por isso a governança importa tanto quanto a criptografia.
Se você quer se aprofundar em como bancos, reguladores e equipes de infraestrutura estão colocando isso em prática, o MERGE Institute oferece um programa executivo de certificação, não universitário, desenvolvido com profissionais da área, e você pode conhecer sua estrutura e começar com uma aula gratuita em mmerge.io/merge-institute.
Perguntas Frequentes
Qual é a diferença entre blockchain e Bitcoin?
Blockchain é a tecnologia subjacente, um livro-razão distribuído e protegido criptograficamente, enquanto o Bitcoin é uma criptomoeda específica que funciona sobre uma blockchain. O Bitcoin foi o primeiro uso prático da blockchain no mundo real, lançado com o bloco gênese em janeiro de 2009, mas a mesma tecnologia hoje impulsiona os contratos inteligentes da Ethereum, sistemas corporativos de cadeia de suprimentos, títulos tokenizados e muito mais. Resumindo, o Bitcoin é uma aplicação da blockchain, não um sinônimo dela.
Blockchain é o mesmo que tecnologia de registro distribuído (DLT)?
Não exatamente. A tecnologia de registro distribuído (DLT) é a categoria ampla de qualquer sistema que registra dados em múltiplos locais simultaneamente, sem uma autoridade central. A blockchain é um tipo de DLT, aquele que organiza os dados em blocos ligados criptograficamente. Outras formas de DLT, como os Grafos Acíclicos Direcionados (usados por IOTA e Hedera) e o Hashgraph, distribuem os registros de maneira diferente. Ou seja, toda blockchain é uma DLT, mas nem toda DLT é uma blockchain.
Como a blockchain se mantém segura?
A segurança vem de várias camadas trabalhando juntas: a criptografia de chave pública e as assinaturas digitais comprovam quem autorizou cada transação, o hashing criptográfico conecta os blocos de forma que alterar um deles quebre visivelmente a cadeia, e os mecanismos de consenso tornam a participação desonesta economicamente inviável, já que exigem que os atacantes controlem a maioria do poder de hash ou do valor em staking. A principal ameaça é o chamado ataque de 51%, praticamente inviável em redes grandes como a do Bitcoin, mas que já teve sucesso contra blockchains menores, como a Ethereum Classic em 2020.
Qual é a diferença entre uma blockchain pública e uma privada?
Uma blockchain pública (como a Bitcoin ou a Ethereum) é aberta e sem permissão: qualquer pessoa pode participar, ler o registro, fazer transações e tomar parte no consenso, com descentralização total, mas velocidades menores e menos privacidade. Uma blockchain privada é controlada por uma única organização e exige permissão: os participantes passam por triagem e o acesso é restrito, trocando descentralização por velocidade, privacidade e controle. Uma blockchain de consórcio fica no meio-termo, governada em conjunto por um grupo definido de organizações, modelo comum no setor financeiro regulado.
A mudança da Ethereum para o Proof of Stake realmente reduziu seu consumo de energia?
Sim. O Merge concluiu a transição da Ethereum para o consenso proof-of-stake em setembro de 2022, descontinuando oficialmente o proof-of-work e reduzindo seu consumo de energia em cerca de 99,95%. A mudança substituiu a mineração, que consome muita energia, por um sistema em que os validadores fazem staking de capital como garantia, demonstrando que o alto consumo de energia é uma escolha de design específica das blockchains Proof-of-Work, e não uma característica inerente a todas as blockchains.
Os contratos inteligentes têm validade jurídica?
Depende da jurisdição, e a legislação ainda está em desenvolvimento. Um contrato inteligente executa seu código de forma confiável, mas se essa execução equivale a um contrato juridicamente exigível, e como ela interage com as leis de valores mobiliários, proteção ao consumidor e direito contratual, varia bastante ao redor do mundo. Por isso, muitas implementações sérias combinam contratos inteligentes com documentação jurídica tradicional e revisão legal. Para qualquer questão regulatória ou jurídica, consulte um profissional qualificado, já que este artigo tem caráter educativo e não constitui aconselhamento jurídico ou de investimento.