Ciberseguridad Cripto: CNMV, DORA e Ingeniería Social
La CNMV y Bit2Me explican en MERGE Madrid 2026 cómo se evalúa la ciberseguridad de un proveedor de criptoactivos bajo MiCA y DORA: gestión de riesgos, ingeniería social, el hackeo de Bybit y auditoría de smart contracts
30min · Grabación completa del 28/10/2026 en MERGE Stage. También disponible en YouTube.
Ciberseguridad cripto: la visión de la CNMV, DORA y la ingeniería social
Resumen
¿Qué mira un supervisor cuando evalúa la ciberseguridad de un proveedor de servicios de criptoactivos? En este panel de MERGE Madrid 2026, la CNMV detalla cómo analiza la resiliencia operativa en los procesos de autorización bajo MiCA y DORA, y Bit2Me cuenta desde dentro qué ataques le preocupan más, qué aprendió del hackeo de Bybit y cómo convertir el cumplimiento en una ventaja.
Qué vas a aprender
- El proceso de la CNMV: cómo valora un equipo especializado las capacidades técnicas de cada entidad que solicita autorización
- Los tres ámbitos de revisión: gobernanza y modelo de negocio, equipo tecnológico e infraestructuras
- Ingeniería social: phishing, suplantación de marca y extorsión a empleados como principal vector de ataque
- El caso Bybit: por qué falló justo lo que no se auditaba
- Auditoría de smart contracts: los límites de una foto fija y qué revisar antes de integrar un contrato
- Carencias habituales: marco de gestión de riesgos, segregación de infraestructuras y procedimientos por escrito
Resumen de la sesión
El punto de partida: la moderación abre con datos de la auditora Hacken sobre el tercer trimestre: 107 incidentes de ciberseguridad y unas pérdidas de 1.180 millones de dólares, en gran parte ligadas a terceros y a vulnerabilidades sin parchear.
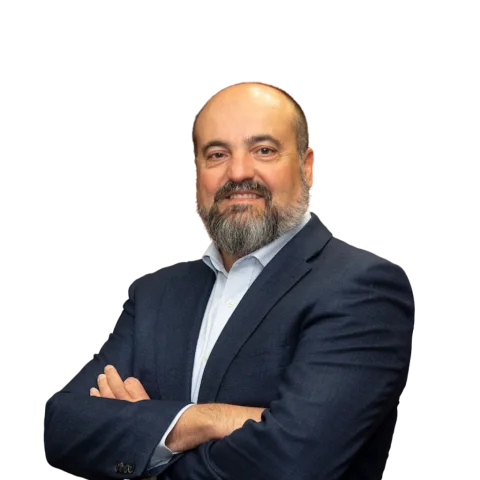
Cómo evalúa la CNMV: el supervisor cuenta con un grupo de técnicos especialistas en ciberseguridad que valora cada solicitud. Tras revisar la documentación se reúne con la entidad, pide información adicional, identifica hallazgos de distinta gravedad y acuerda con ella un calendario de medidas antes de trasladar sus conclusiones al departamento de autorizaciones.
Gobernanza y modelo de negocio: se revisa si la entidad pertenece a un grupo, si custodia o delega la custodia, si ha hecho un análisis de brechas frente a DORA, quién decide en materia de seguridad y, sobre todo, su marco de gestión de riesgos y su exposición a través de web, apps o APIs.
Equipo e infraestructura: la CNMV insiste en las tres líneas de defensa, incluso en empresas de pocos empleados, y en la cobertura 24/7. En infraestructura mira la alta disponibilidad, la redundancia geográfica, las copias de seguridad, los controles de acceso, la monitorización y, de forma destacada, que la infraestructura de la entidad europea esté segregada del resto del grupo.
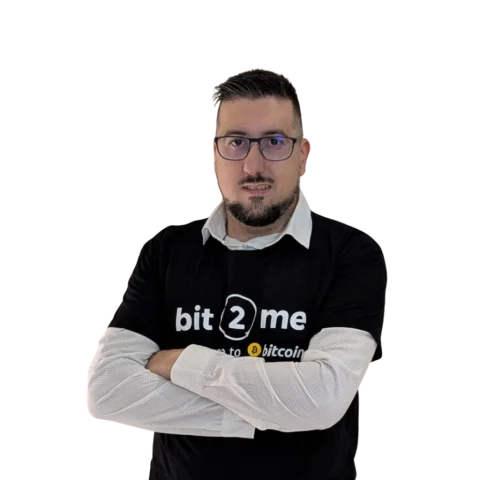
Ingeniería social: para Bit2Me es el vector que más preocupa, porque la mayoría de los ciberataques empiezan así. A los clientes les llega en forma de phishing y llamadas que suplantan a la marca; a los empleados, como suplantación del CEO o como extorsión tras una supuesta consulta pagada sobre la gestión de claves.
La lección de Bybit: según Bit2Me, en ese hackeo las claves y el proceso de firma múltiple funcionaron; lo que falló fue que quien firmaba veía en pantalla una información distinta de la que realmente firmaba. La entidad explica que analiza cada incidente del sector como si le hubiera ocurrido a ella y que trabaja con wallets de distintas temperaturas. Sobre los smart contracts, recuerda que una auditoría refleja un momento concreto, por lo que revisa si el contrato es actualizable y quién lo gobierna.
Carencias y consejos: la CNMV señala tres fallos recurrentes: tratar la gestión de riesgos como una lista de casillas, no segregar la infraestructura y auditar sin priorizar ni presupuestar las correcciones. Recomienda identificar los riesgos con detalle y dejar los procedimientos por escrito. Bit2Me aconseja sacar valor del cumplimiento y cita la herramienta interna que creó a raíz de DORA para ver el impacto de cada activo en caso de incidente.
Ver la ponencia completa
Mira la grabación completa del panel en el canal de YouTube de MERGE, con la CNMV y Bit2Me sobre ciberseguridad, MiCA y DORA en el sector de los criptoactivos.
Preguntas frecuentes
¿Cómo evalúa la CNMV la ciberseguridad de un proveedor de criptoactivos?
Según la ponencia, un equipo especializado revisa la documentación, se reúne con la entidad y analiza tres ámbitos: gobernanza y modelo de negocio, equipo tecnológico e infraestructuras, en el marco de MiCA y del reglamento DORA.
¿Cuál es el vector de ataque que más preocupa en el sector?
Según Bit2Me, la ingeniería social, tanto contra clientes como contra empleados, porque es el inicio de la mayoría de los ciberataques.
¿Qué falló en el hackeo de Bybit?
Según el panel, no hubo compromiso de las claves: mediante ingeniería social se logró que la pantalla mostrara una información diferente de la transacción que se estaba firmando.
¿Qué carencias son más frecuentes en los procesos de autorización?
Según la CNMV, un marco de gestión de riesgos poco trabajado, la falta de segregación de la infraestructura respecto al grupo, una asignación de roles y accesos poco estricta y procedimientos que no están documentados.
Luis Pastor
CEO & Founder en Tritemius



